Ruang kerja CTI terpadu
Indikator, advisory, kampanye, dan temuan attack surface berada di satu tempat, tidak lagi terpencar di banyak tools.
Platform CTI yang mengumpulkan, mengorelasikan, dan memvisualkan data ancaman dari banyak sumber dalam satu ruang kerja. Pertukaran intelijen memakai standar STIX 2.1 dan TAXII 2.1, sehingga temuan langsung terpakai di SIEM, SOAR, EDR, dan perangkat jaringan yang sudah Anda miliki.
Modul intelijen
Keluarga malware stealer
Platform aplikasi dipantau
Teknik deteksi domain tiruan
Indikator, advisory, kampanye, dan temuan attack surface berada di satu tempat, tidak lagi terpencar di banyak tools.
Dukungan STIX 2.1 dan TAXII 2.1 bawaan membuat intelijen mengalir dua arah dengan mitra dan platform keamanan lain.
Asisten AI merangkum laporan, menarik entitas dan IOC, lalu memetakannya ke teknik MITRE ATT&CK.
Aset yang terekspos, domain tiruan, dan kredensial bocor terdeteksi sebelum dipakai menyerang.
Indikator diekspor ke IDS, SIEM, dan firewall lewat feed yang tersinkron otomatis.
Deployment self-hosted dengan Docker Compose. Data dan infrastruktur tetap berada di lingkungan Anda.
Setiap modul berdiri di atas data yang sama, sehingga temuan di satu tempat langsung memperkaya konteks di tempat lain.
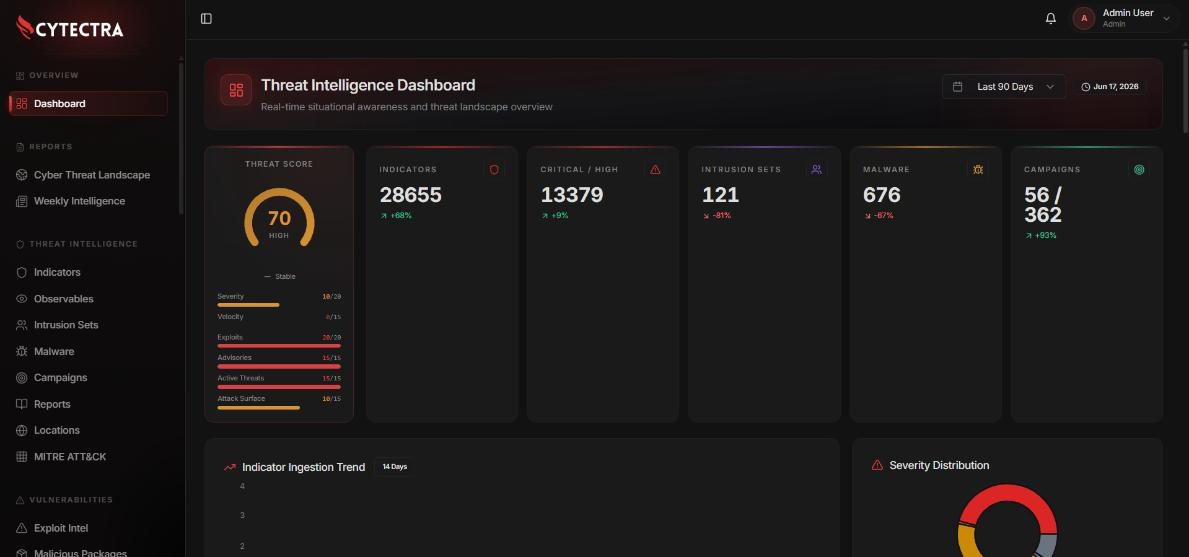
Pusat komando untuk seluruh aktivitas intelijen ancaman.
Threat score, jumlah indikator, temuan kritis dan prioritas tinggi, intrusion set, malware, serta kampanye tersaji dalam satu layar. Ringkasan visual dan daftar berperingkat membantu tim melihat mana yang perlu ditangani lebih dulu.
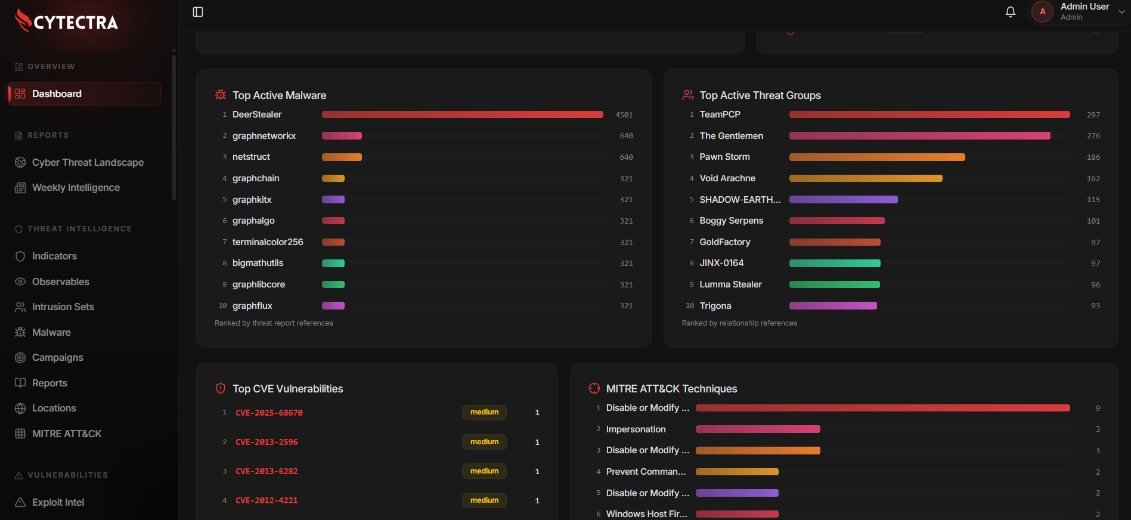
Investigasi dan korelasi yang berjalan lebih cepat.
Asisten AI menggabungkan data CTI, pengetahuan MITRE ATT&CK, analisis IOC, dan konteks ancaman dalam satu ruang kerja interaktif. Mendukung banyak penyedia dan model AI, sehingga penerapannya bisa menyesuaikan kebijakan internal Anda.
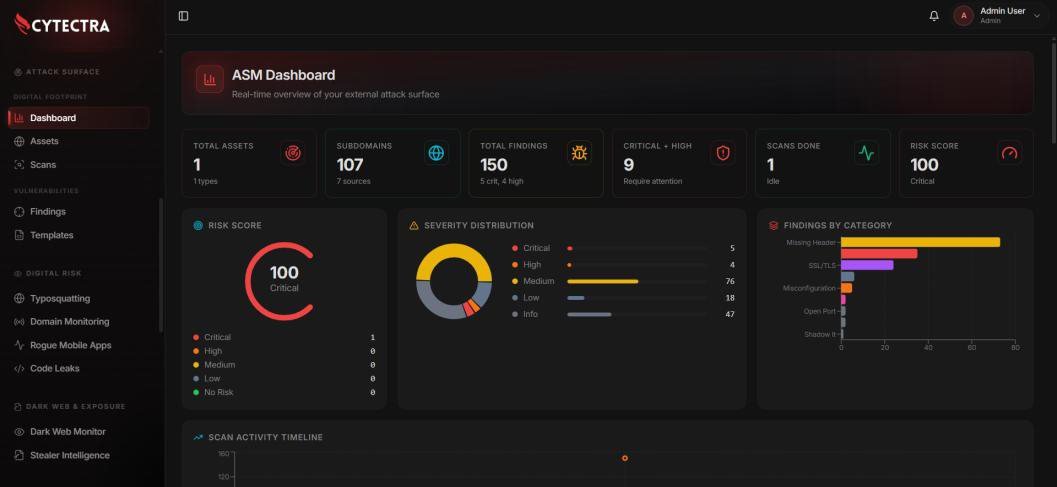
Visibilitas berkelanjutan atas aset yang menghadap internet.
Mesin pemindai berlapis menemukan aset baru, menguji kerentanan, memvalidasi paparan, lalu melacak status remediasi dari waktu ke waktu. Validasi cerdas menekan false positive agar tim tidak kehabisan waktu mengejar temuan kosong.
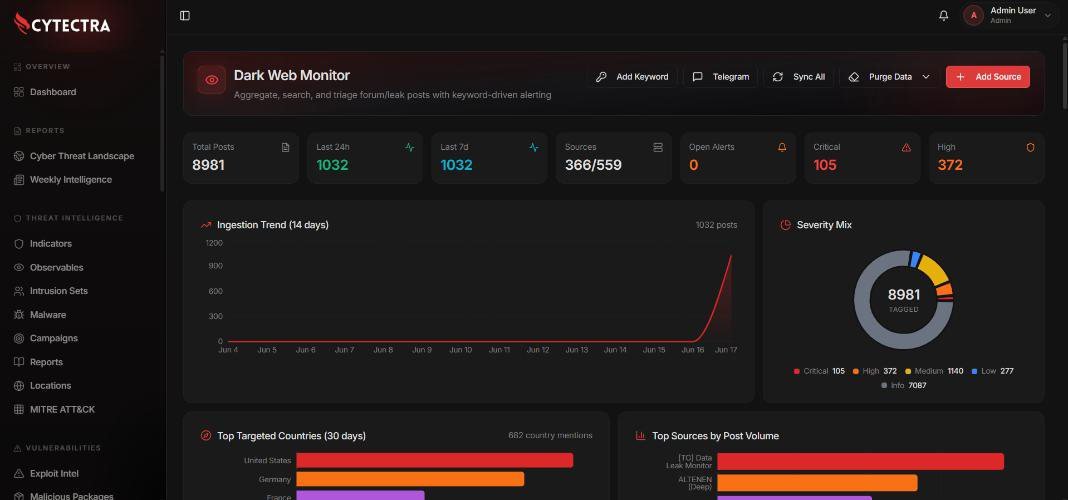
Sinyal awal dari tempat data curian diperjualbelikan.
Pemantauan forum bawah tanah, marketplace, situs kebocoran, dan kanal Telegram dalam satu pencarian terpusat. Klasifikasi dibantu AI dan penyaringan false positive menjaga peringatan tetap relevan bagi tim Anda.
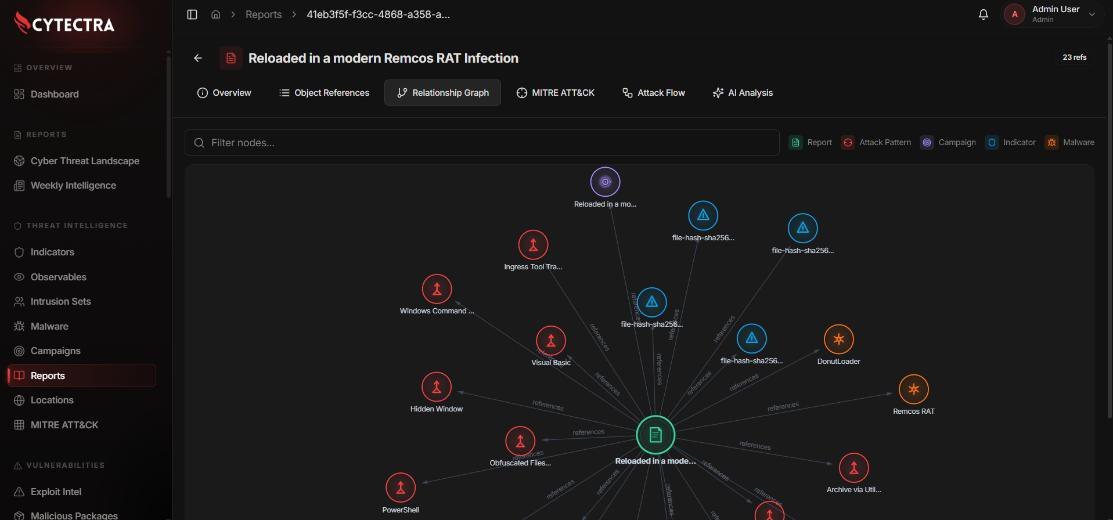
Graf relasi interaktif antara malware, indikator, kampanye, aktor ancaman, dan teknik ATT&CK.
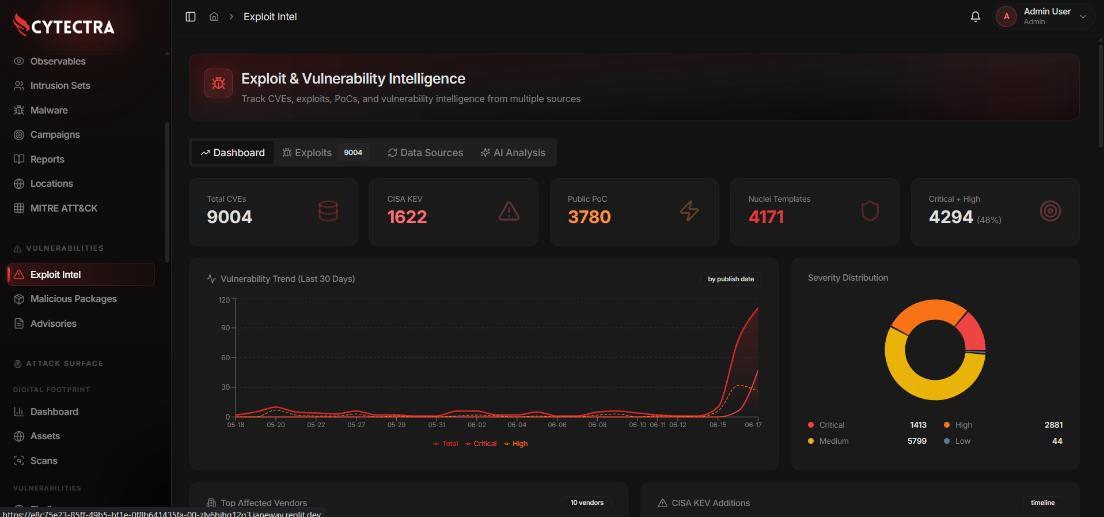
CVE, daftar CISA KEV, ketersediaan PoC, modul Metasploit, dan skor EPSS untuk prioritas berbasis risiko.
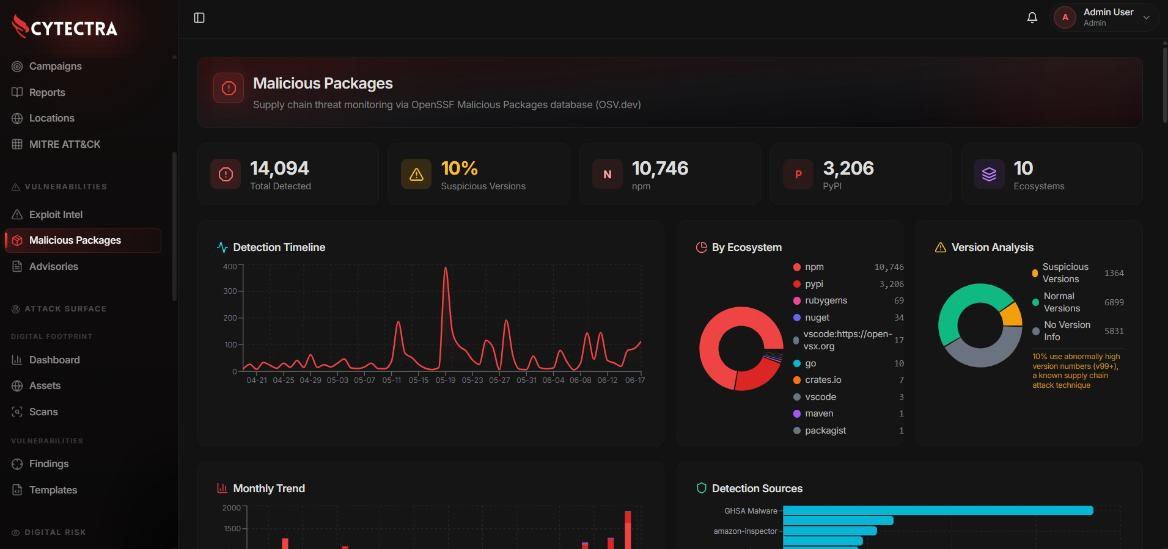
Paket berbahaya di npm, PyPI, RubyGems, Go, Maven, NuGet, dan crates.io dari basis data OSV.
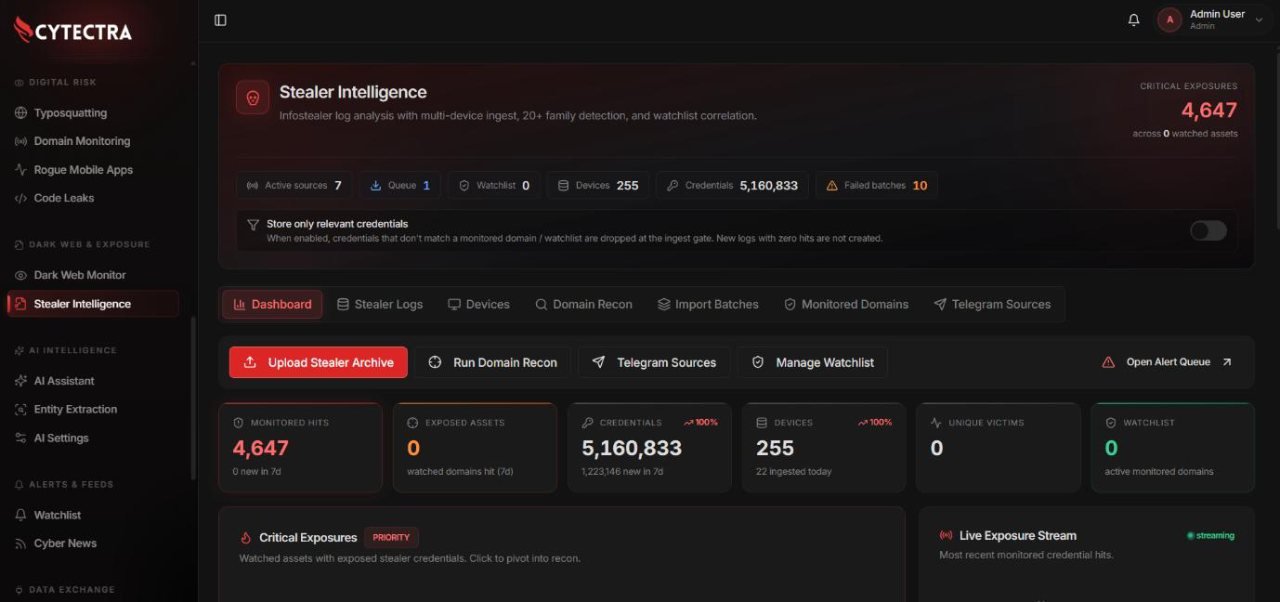
Kredensial, perangkat, dan subdomain terkompromi dari log info-stealer lintas 20 keluarga malware.
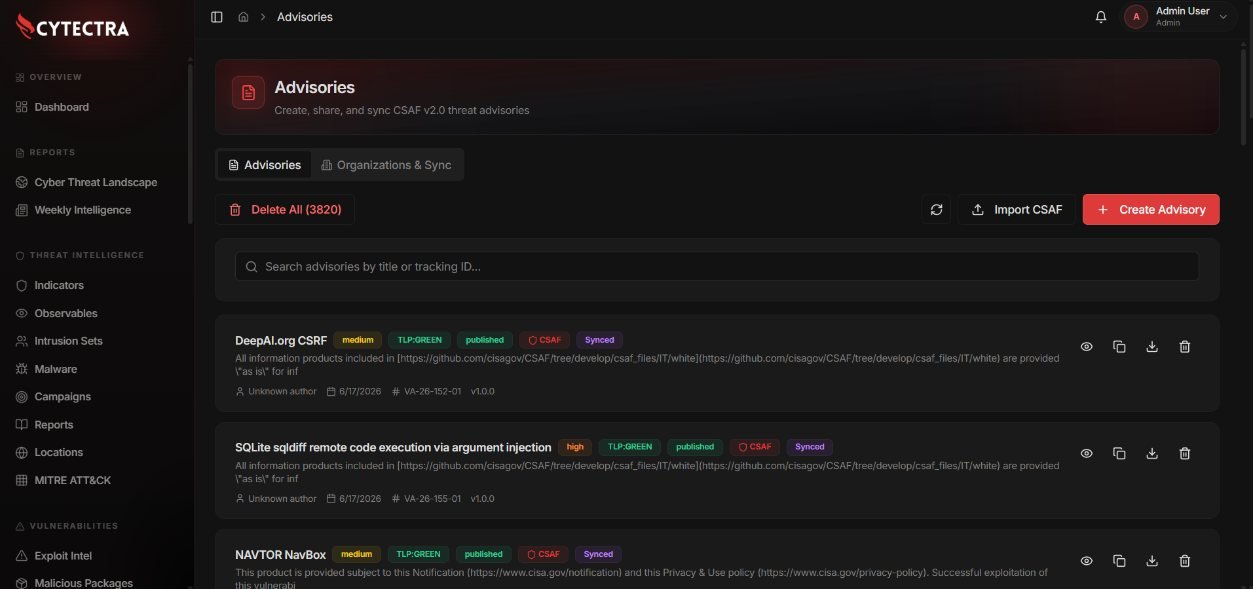
Pembuatan, validasi, publikasi, dan sinkronisasi advisory lengkap dengan korelasi aset terdampak.
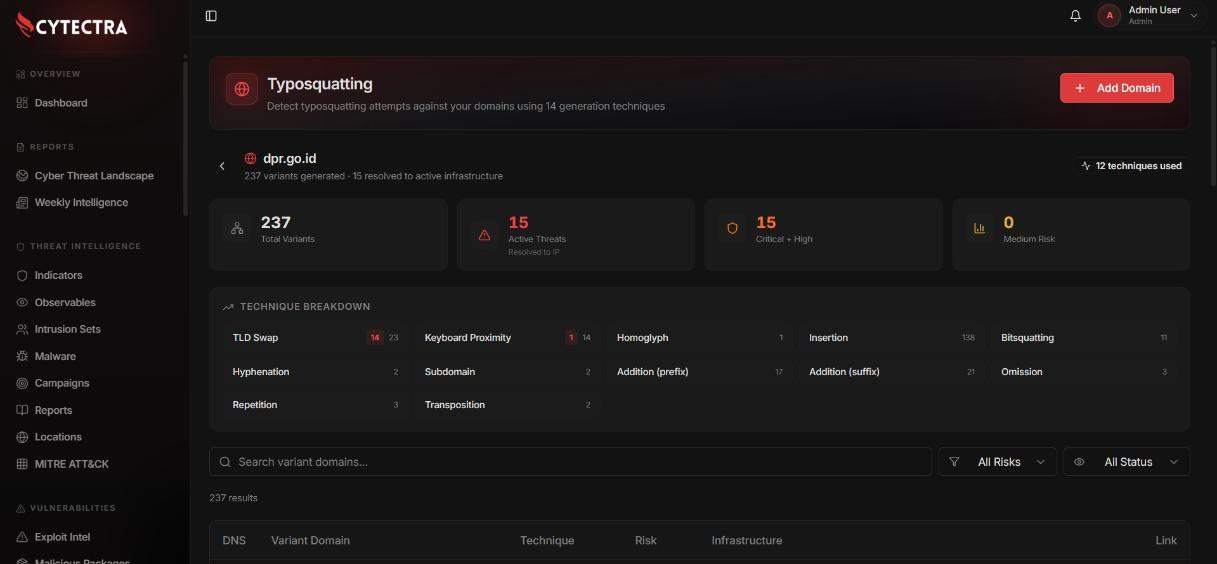
Pembangkitan varian domain dengan 14 teknik, analisis DNS, dan skor kemiripan untuk memburu domain tiruan.
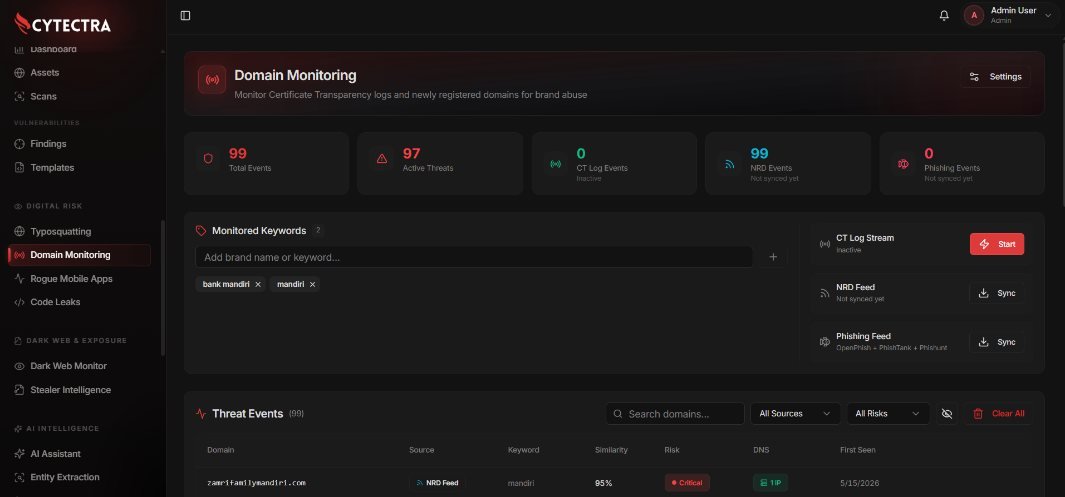
Certificate Transparency log dan feed domain baru terdaftar dengan fuzzy matching pada kata kunci merek.
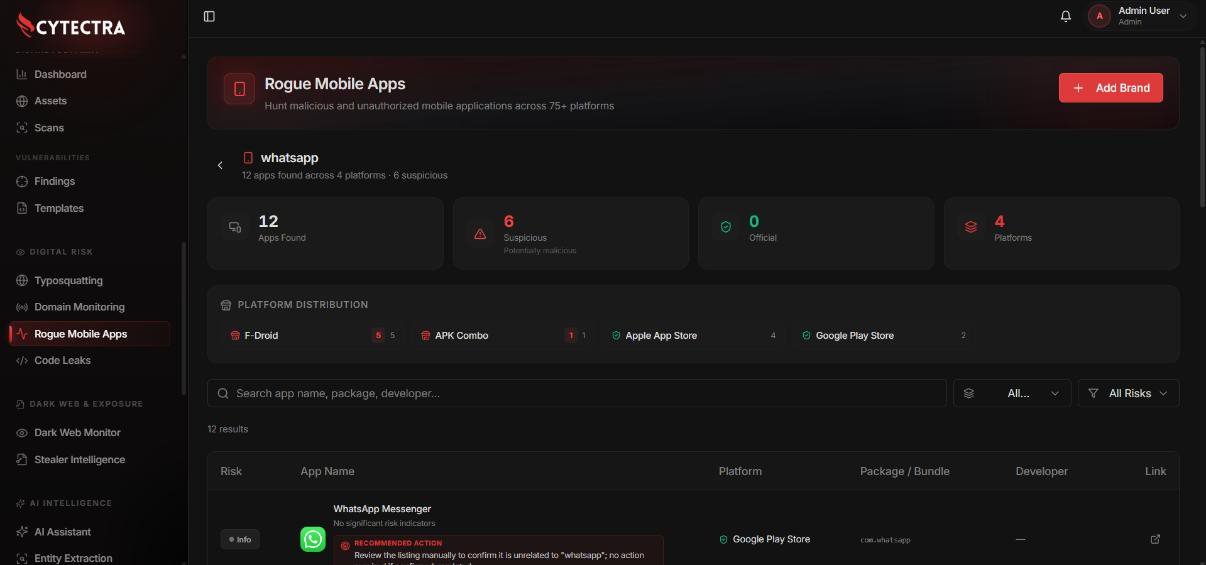
Aplikasi palsu dan bermuatan malware di lebih dari 75 toko resmi maupun pihak ketiga, dengan skor risiko.
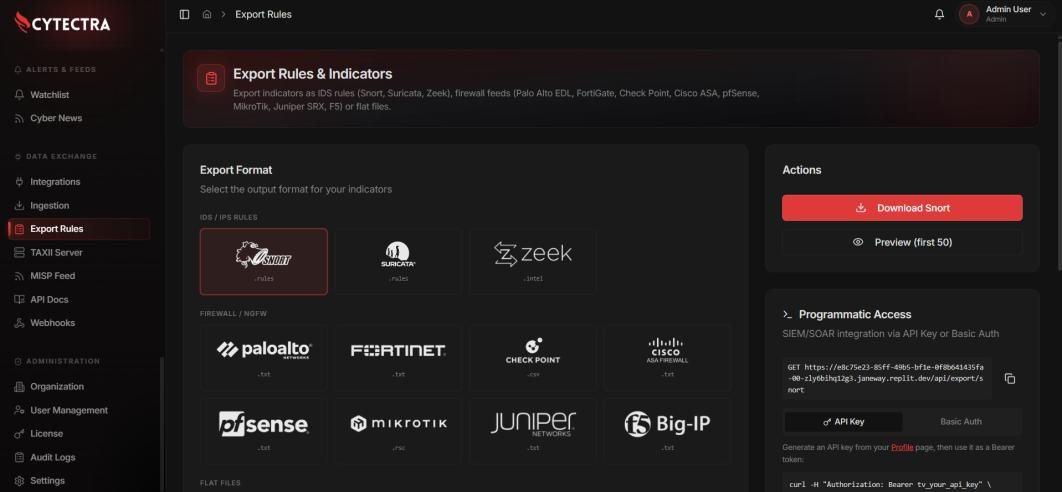
Modul IDS dan Firewall Export mengubah indikator menjadi format deteksi dan pemblokiran yang dipakai perangkat Anda hari ini. Feed dihasilkan otomatis dengan URL polling yang stabil, sehingga aturan tetap mutakhir tanpa pekerjaan manual.
Node.js, PostgreSQL, dan Nginx sudah berada di dalam image resmi. Host cukup menyediakan Docker Engine dan Compose.
Cukup untuk satu tim dengan beberapa ribu indikator.
Untuk beberapa konektor aktif, ingestion dark web, laporan mingguan, dan asisten AI.
Kami tunjukkan alur dari ingestion, korelasi, sampai ekspor indikator ke perangkat Anda. Sesi berlangsung sekitar 45 menit bersama tim teknis kami.