Bitbait
Memancing, mendeteksi, dan menganalisis penyerang
Platform honeypot dan deception modern yang menyamar sebagai layanan IT, kesehatan, dan OT asli di jaringan Anda. Begitu ada yang menyentuhnya, Anda tahu persis siapa, dari mana, dan apa yang dicari.
- Sentuhan pertama langsung jadi alert
- Nyaris tanpa false positive
- Tidak menyentuh sistem produksi
Menangkap penyerang sebelum mereka sampai ke aset asli
Tidak ada pengguna sah yang punya alasan menyentuh umpan. Karena itu satu sentuhan saja sudah cukup untuk memicu peringatan yang layak dipercaya.
-
01
Umpan
Meniru layanan IT, kesehatan, dan OT asli sehingga penyerang menghabiskan waktunya di umpan, bukan di sistem Anda.
-
02
Deteksi
Mendeteksi pengintaian, pencurian kredensial, dan upaya eksploitasi, tercatat lengkap sejak sentuhan pertama.
-
03
Analisis
Mengubah data serangan menjadi peringatan dini dan intelijen ancaman yang bisa langsung dipakai tim Anda.
Empat puluh dua layanan di tiga dunia berbeda
IT kantor, interoperabilitas rumah sakit, dan protokol lantai pabrik. Tiap umpan meniru perilaku layanan asli, bukan sekadar membuka port kosong.
Akses jarak jauh dan jaringan
Direktori, pesan, dan sinkronisasi
Infrastruktur dan DevOps
Sistem enterprise dan legasi
API web modern
Fast Healthcare Interoperability Resources, standar API yang dipakai sistem rumah sakit untuk bertukar rekam medis.
Transport pesan
Health Level 7 Minimal Lower Layer Protocol, transport yang membawa pesan klinis antar sistem.
Pencitraan medis
Digital Imaging and Communications in Medicine, standar di balik citra radiologi dan lalu lintas modalitas.
- CODESYS Runtime PLC
- Triconex Pengendali safety
- Siemens S7 PLC
- MELSEC-Q PLC
- OMRON FINS PLC
- OPC UA Data industri
- Modbus Fieldbus
- EtherNet/IP Fieldbus
- DNP3 SCADA
- IEC 60870-5-104 Telekontrol
- BACnet Otomasi gedung
- Tridium Niagara Otomasi gedung
- Veeder-Root Pengukur tangki
Dua umpan yang paling sering memancing penyerang keluar
Selain layanan tiruan, Bitbait menanam aplikasi web palsu dan remah jejak di dalam lingkungan asli Anda.
Perangkat web yang memang dicari penyerang
Honeypot HTTP meniru aplikasi dan perangkat web yang paling dulu diincar penyerang. Tampilannya bisa disesuaikan sepenuhnya, jadi umpannya dapat dirancang mengikuti lingkungan atau industri Anda sendiri.
- Penyerang yakin sedang berhadapan dengan sistem sungguhan
- Halaman umpan dapat mengikuti identitas visual Anda
- Setiap percobaan masuk terekam beserta kredensialnya
- Jenkins Server CI
- Pulse Secure Gateway VPN
- Citrix NetScaler ADC
- F5 Big-IP ADC
- Fortinet Firewall
- SAP NetWeaver ERP
- Outlook Webmail
- Oracle WebLogic Server aplikasi
Remah jejak di dalam sistem asli
Kunci, dokumen, dan kredensial palsu dibuat lalu ditanam di server dan berbagi berkas yang benar benar dipakai. Tidak ada karyawan yang perlu membukanya, jadi begitu tersentuh, sinyalnya hampir pasti berasal dari penyusup.
- Deteksi berketelitian tinggi begitu token dipakai
- Ditanam di berbagi berkas, endpoint, dan repositori
- Memetakan sejauh mana penyerang sudah bergerak
Setiap alert sudah terpetakan dan siap ditindak
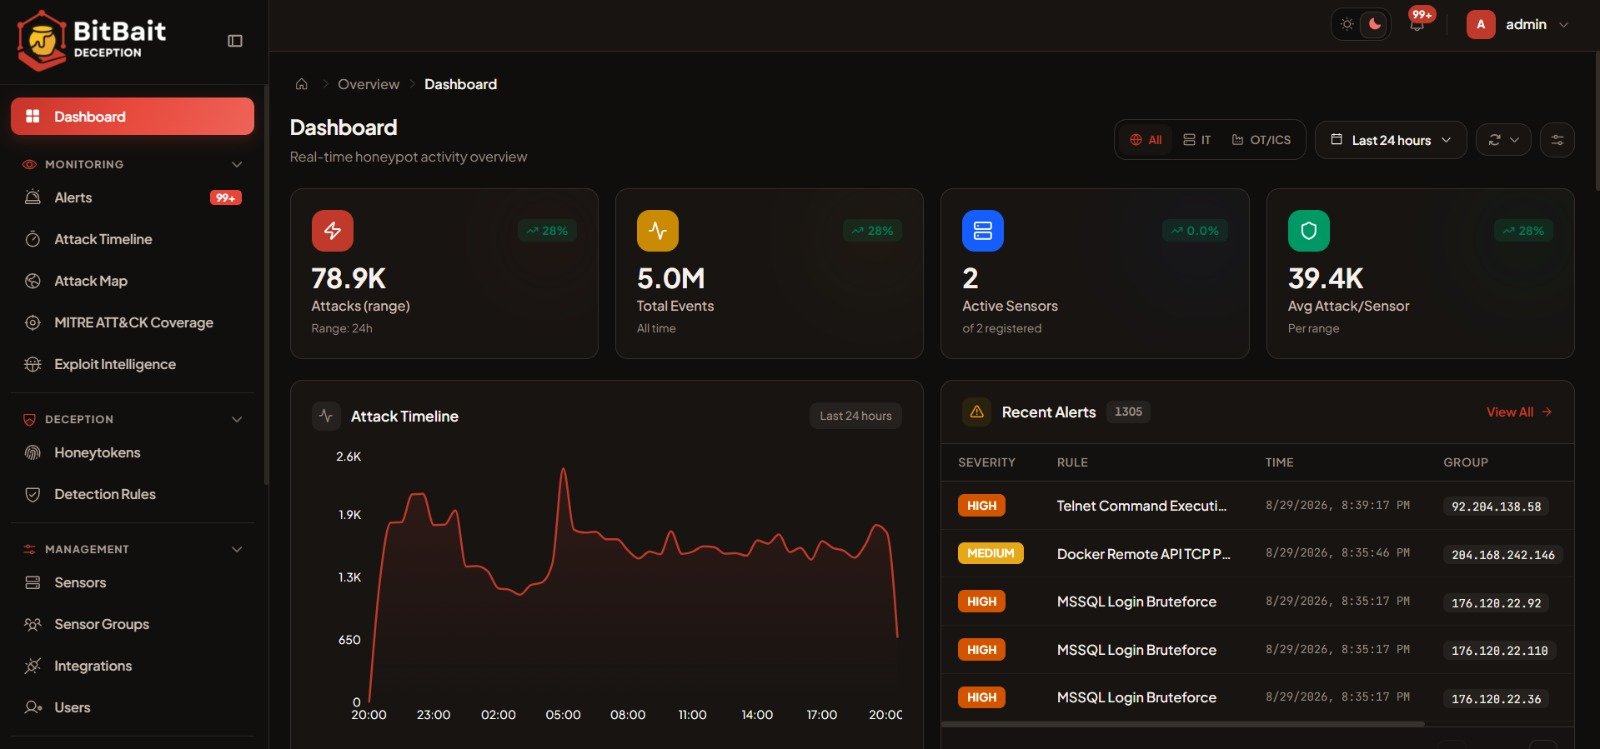
Pengintaian tertangkap sejak dini, notifikasinya diperkaya konteks, lalu tiap alert diikat ke MITRE ATT&CK Enterprise dan ICS.
Deteksi pemindaian port
Upaya pemindaian ke arah umpan tertangkap saat penyerang masih memetakan jaringan.
Deteksi aktivitas Responder
Peracunan lalu lintas resolusi nama ikut ditandai, salah satu tanda paling awal penyusup di dalam LAN.
Mesin peringatan real time
Aktivitas mencurigakan diberitahukan begitu terjadi, bukan setelah laporan harian.
Pemetaan MITRE ATT&CK
Setiap alert terikat ke taktik dan teknik, tersedia untuk matriks Enterprise maupun ICS.
Logika deteksi yang bisa diperluas
Aturan bisa dibuat dan disesuaikan dengan lingkungan dan model ancaman organisasi Anda.
Ringkasan investigasi dalam hitungan detik
Asisten merangkum ancaman, risikonya, dan pemetaan MITRE-nya, menyusun ulang linimasa serangan lengkap dengan ekstraksi IOC, menyiapkan wawasan untuk pimpinan, lalu menjawab pertanyaan langsung ke data real time. Analis tetap memegang keputusan, pekerjaan manualnya yang berkurang.
- Ringkasan ancaman dan risiko
- Linimasa serangan
- Ekstraksi IOC
- Pemetaan MITRE
- Wawasan eksekutif
- Obrolan data real time
- OpenAI
- Claude
- Gemini
- Ollama
- DeepSeek
- Groq
- Mistral AI
Analisis sadar konteks lewat MCP, termasuk model yang dijalankan sendiri
Temuannya mengalir ke pertahanan yang sudah Anda jalankan
Tidak ada yang perlu diganti. Alert keluar sebagai intelijen terstruktur lalu masuk ke firewall, SIEM, dan kanal obrolan yang sudah ada.
Berbagi intelijen
Data alert diekspor sebagai intelijen ancaman terstruktur, siap dipakai platform CTI eksternal.
Kanal peringatan
Peringatan real time masuk ke alat yang sudah dipakai tim Anda sehari hari, untuk penanganan insiden bersama.
- Palo Alto Networks Firewall
- Fortinet Firewall
- Check Point Firewall
- pfSense Firewall
- Cisco Jaringan
- MikroTik Router
- F5 ADC dan WAF
- Elastic SIEM
- Splunk SIEM
- Azure Sentinel SIEM
Dipilih sesuai lingkungan dan sektor Anda
Pasang umpan pertama Anda minggu ini
Kami bantu memilih layanan mana yang paling masuk akal dijadikan umpan di jaringan Anda, lalu menunjukkan alurnya dari sentuhan pertama sampai laporan.
- Balasan dalam satu hari kerja
- NDA tersedia sebelum demo
- Tanpa mengubah sistem produksi