Poin Penting
- Email phishing dirancang untuk membuat penerima melakukan tindakan tertentu, seperti mengklik link, membuka lampiran, membagikan informasi, atau melakukan pembayaran.
- Ciri email phishing dapat terlihat dari pengirim mencurigakan, bahasa mendesak, link tidak sesuai domain, lampiran tidak terduga, hingga permintaan informasi sensitif.
- Alamat email yang terlihat familiar belum tentu berasal dari organisasi yang sebenarnya.
- Karyawan sebaiknya melakukan verifikasi melalui kanal resmi sebelum mengikuti instruksi email yang mencurigakan.
- Teknologi keamanan perlu dilengkapi security awareness agar karyawan mampu mengenali dan melaporkan phishing.
Ciri email phishing dapat dikenali dari pola pengirim, isi pesan, link, lampiran, hingga permintaan yang tidak biasa. Phishing memanfaatkan email untuk mendorong korban melakukan tindakan tertentu sebelum sempat memverifikasi kebenaran pesan. Karena itu, karyawan perlu memeriksa beberapa indikator sebelum mengklik link, membuka attachment, atau memberikan informasi.
Apa Itu Email Phishing?
Email phishing adalah upaya penipuan melalui email yang dirancang agar penerima percaya bahwa pesan berasal dari pihak yang sah. Pelaku dapat menyamar sebagai bank, vendor, perusahaan, rekan kerja, layanan cloud, marketplace, atau bahkan atasan.
Tujuannya dapat berbeda-beda, mulai dari mencuri kredensial login, memperoleh data sensitif, menyebarkan malware, hingga mengarahkan korban ke halaman palsu.
Masalahnya, phishing modern tidak selalu terlihat seperti email dengan tata bahasa buruk. Pesan dapat dibuat menyerupai komunikasi bisnis yang normal sehingga karyawan perlu memeriksa konteks dan detail teknis sebelum mengambil tindakan.
10 Ciri Email Phishing yang Perlu Diperhatikan
1. Pengirim Menggunakan Alamat Email Mencurigakan
Periksa alamat email pengirim, bukan hanya nama yang tampil di inbox. Nama “IT Support” atau “Finance” dapat digunakan untuk memberikan kesan resmi, sementara alamat sebenarnya menggunakan domain yang tidak berkaitan dengan perusahaan.
Contoh: email mengaku berasal dari tim internal tetapi menggunakan domain gratis atau domain yang menyerupai domain perusahaan.
2. Ada Permintaan Mendesak
Pesan phishing sering menggunakan tekanan waktu seperti “segera”, “akun akan diblokir”, atau “harus diselesaikan hari ini”. Tujuannya adalah membuat penerima bertindak cepat tanpa melakukan verifikasi.
Urgensi tidak otomatis berarti phishing, tetapi merupakan alasan untuk melakukan pemeriksaan tambahan.
3. Link Mengarah ke Domain yang Tidak Sesuai
Sebelum mengklik link, periksa alamat tujuan dengan mengarahkan pointer ke link jika menggunakan komputer. Nama tombol seperti “Login”, “Verify Account”, atau “View Document” tidak menunjukkan ke mana link sebenarnya mengarah.
Jika domain tujuan berbeda dari layanan yang diklaim dalam email, jangan langsung melanjutkan.
4. Meminta Password atau Informasi Sensitif
Waspadai email yang meminta password, OTP, PIN, kredensial VPN, data kartu, atau informasi sensitif lainnya. Jangan mengirimkan informasi tersebut hanya karena email terlihat menggunakan identitas perusahaan yang dikenal.
5. Ada Lampiran yang Tidak Terduga
Attachment yang tidak pernah Anda minta dapat menjadi indikator risiko. Perhatikan terutama file yang meminta pengguna mengaktifkan macro, menjalankan program, atau melakukan tindakan keamanan yang tidak biasa.
6. Bahasa atau Format Pesan Terlihat Tidak Biasa
Kesalahan ejaan, format yang tidak konsisten, sapaan yang aneh, atau gaya komunikasi yang berbeda dari biasanya dapat menjadi petunjuk. Namun, jangan menjadikan grammar sebagai satu-satunya indikator karena email phishing dapat dibuat dengan bahasa yang sangat profesional.
7. Mengaku dari Atasan tetapi Instruksinya Tidak Biasa
Email yang mengatasnamakan direktur, manager, atau pimpinan perlu diperiksa ketika meminta tindakan tidak biasa, terutama transfer dana, pembelian gift card, perubahan rekening, atau pengiriman data internal.
Jika instruksinya tidak biasa, lakukan verifikasi melalui kanal komunikasi lain yang sudah dikenal.
8. Meminta Login Melalui Link Email
Pesan yang meminta pengguna login karena akun akan kedaluwarsa atau mengalami masalah perlu diperiksa dengan hati-hati. Daripada mengikuti link dalam email, akses layanan melalui bookmark atau alamat resmi yang sudah diketahui.
9. Isi Pesan Tidak Sesuai Konteks
Perhatikan email yang menawarkan invoice, dokumen, reset password, pengiriman paket, atau undangan meeting yang tidak pernah Anda harapkan.
Konteks merupakan indikator penting. Jika Anda tidak pernah meminta dokumen atau layanan tersebut, jangan langsung membuka attachment atau mengikuti instruksi.
10. Meminta Pembayaran atau Perubahan Rekening
Email yang berkaitan dengan pembayaran, invoice, rekening bank, atau perubahan detail transaksi membutuhkan verifikasi ekstra. Penyerang dapat memanfaatkan komunikasi bisnis yang sudah berjalan untuk membuat permintaan terlihat legitimate.
Untuk transaksi penting, gunakan prosedur verifikasi internal dan konfirmasi melalui kanal yang berbeda dari email tersebut.
Contoh Cara Memeriksa Email Phishing
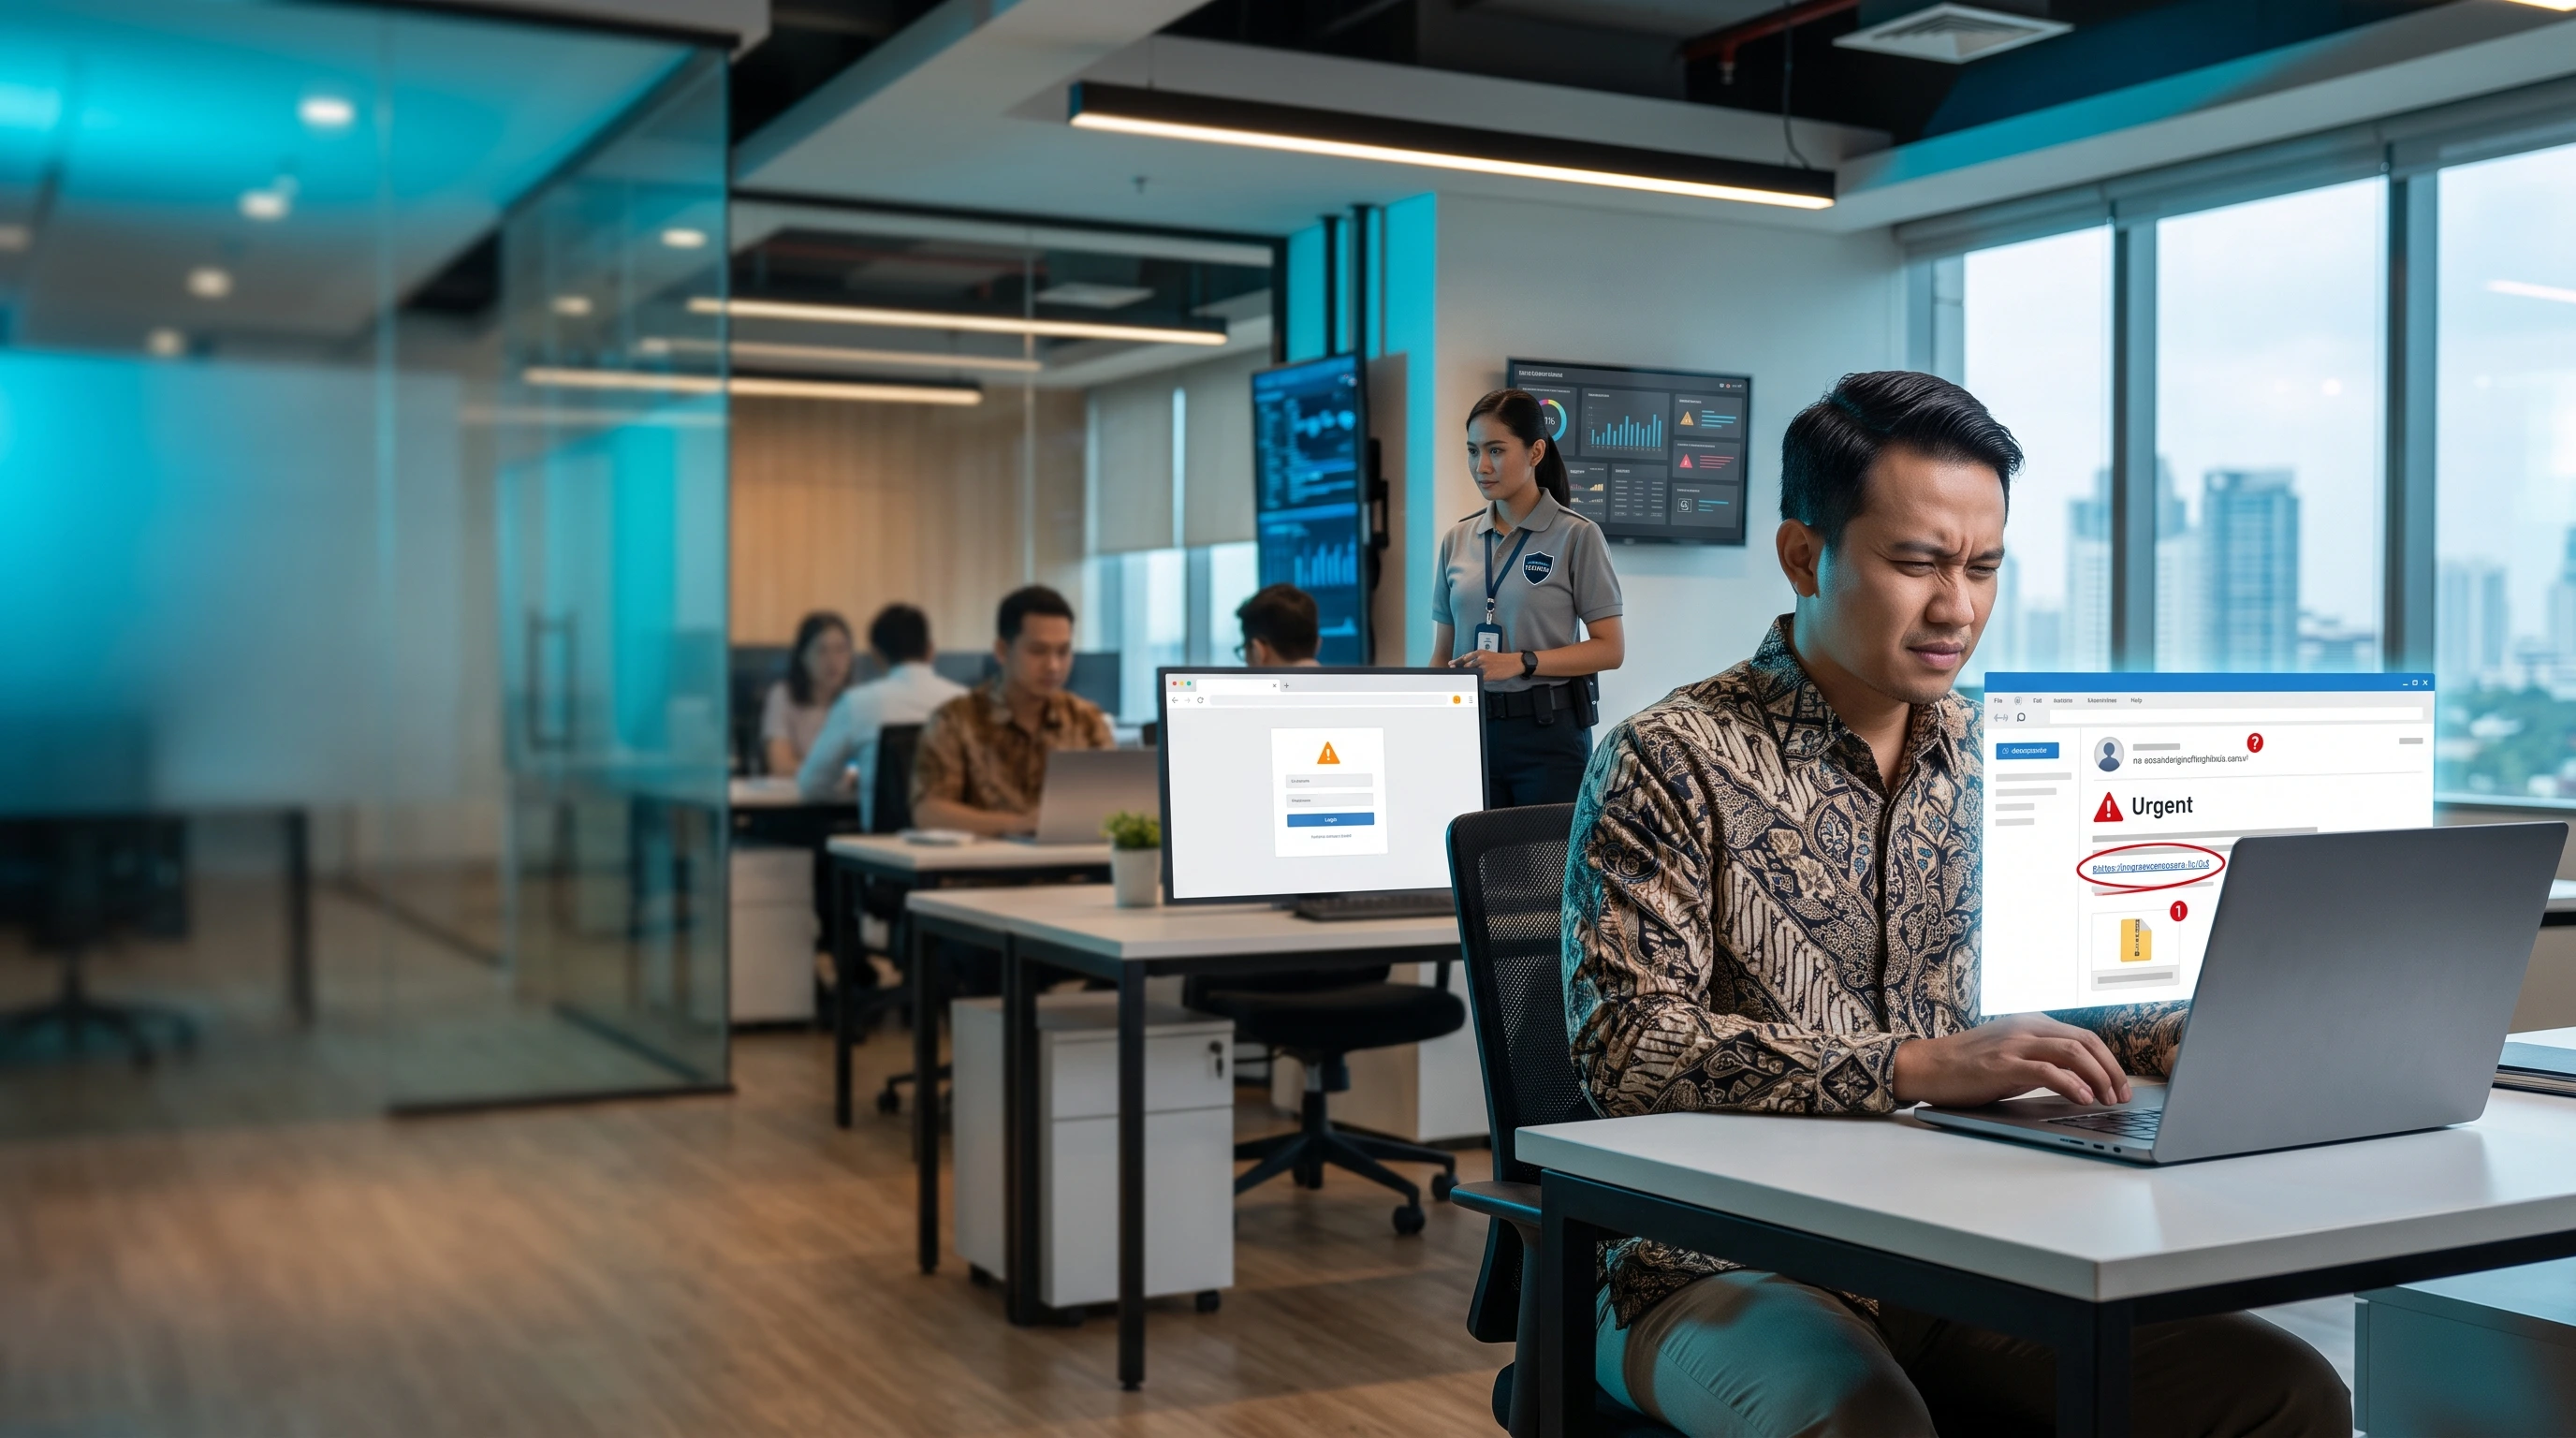
Misalnya karyawan menerima email dengan subjek “Akun Anda Akan Dinonaktifkan Hari Ini”. Email meminta karyawan mengklik link dan login kembali.
Jangan langsung mengklik link. Periksa alamat pengirim, arah link, konteks pesan, serta apakah memang ada pemberitahuan sebelumnya mengenai perubahan akun.
Jika email mengatasnamakan layanan internal, hubungi tim IT melalui kontak resmi. Jika mengatasnamakan bank atau vendor, gunakan nomor kontak yang tersimpan dalam sistem atau website resmi, bukan nomor yang tercantum dalam email mencurigakan.
Apa yang Harus Dilakukan Jika Menerima Email Mencurigakan?
- Jangan klik link sebelum memverifikasi tujuan.
- Jangan membuka attachment yang tidak diharapkan.
- Jangan memberikan password, OTP, atau data sensitif.
- Verifikasi pengirim melalui kanal komunikasi yang terpercaya.
- Laporkan email kepada tim IT atau security sesuai prosedur perusahaan.
- Jika sudah terlanjur mengklik atau memasukkan kredensial, segera laporkan kejadian agar dapat dilakukan tindakan mitigasi.
Kenapa Security Awareness Penting untuk Mencegah Phishing?
Teknologi seperti email security gateway, endpoint protection, dan filtering dapat membantu mengurangi risiko phishing. Namun, karyawan tetap menjadi bagian penting dalam proses pertahanan karena sebagian serangan membutuhkan interaksi pengguna.
Program security awareness membantu karyawan memahami pola phishing, social engineering, password security, safe browsing, dan prosedur pelaporan insiden.
Perusahaan dapat mengembangkan program awareness melalui edukasi, simulasi phishing, evaluasi, dan pengukuran perilaku. Untuk kebutuhan tersebut, SkyCyber menyediakan layanan Security Awareness yang dapat membantu perusahaan meningkatkan kesiapan karyawan menghadapi ancaman berbasis social engineering.
FAQ Ciri Email Phishing
Apa ciri email phishing yang paling mudah dikenali?
Beberapa indikator yang umum adalah alamat pengirim mencurigakan, permintaan mendesak, link yang tidak sesuai domain resmi, attachment tidak terduga, dan permintaan informasi sensitif.
Apakah email dengan grammar yang buruk pasti phishing?
Tidak. Kesalahan bahasa dapat menjadi salah satu indikator, tetapi bukan bukti tunggal. Email phishing dapat dibuat dengan bahasa yang rapi sehingga pengirim, domain, link, konteks, dan permintaan dalam email juga perlu diperiksa.
Apakah aman mengklik link dari email perusahaan?
Tidak selalu. Meskipun email terlihat berasal dari perusahaan, periksa terlebih dahulu alamat pengirim dan tujuan link, terutama jika pesan meminta login, perubahan data, atau tindakan sensitif.
Apa yang harus dilakukan jika sudah terlanjur klik link phishing?
Segera laporkan kepada tim IT atau security perusahaan. Jika kredensial telah dimasukkan, ikuti prosedur perusahaan untuk mengamankan akun, termasuk penggantian kredensial atau tindakan mitigasi lain yang diperlukan.
Apakah security awareness dapat membantu mencegah phishing?
Ya. Security awareness dapat membantu karyawan memahami indikator phishing, social engineering, prosedur verifikasi, dan mekanisme pelaporan sehingga mereka lebih siap menghadapi pesan mencurigakan.
Kesimpulan
Ciri email phishing tidak selalu terlihat jelas. Pengirim palsu, link mencurigakan, urgensi berlebihan, attachment tidak terduga, permintaan data sensitif, dan instruksi transaksi yang tidak biasa merupakan beberapa indikator yang perlu diperiksa.
Karyawan sebaiknya tidak hanya mengandalkan tampilan email. Lakukan verifikasi sebelum klik, jangan membagikan informasi sensitif melalui permintaan yang tidak terkonfirmasi, dan segera laporkan pesan mencurigakan kepada tim yang bertanggung jawab.
Dengan menggabungkan teknologi keamanan dan program security awareness yang dilakukan secara berkala, perusahaan dapat meningkatkan kesiapan karyawan dalam menghadapi phishing dan social engineering.