Poin Penting
- Budaya keamanan siber perusahaan adalah kebiasaan dan pola perilaku seluruh karyawan dalam menjaga keamanan informasi, bukan sekadar mengikuti training cybersecurity.
- Security culture perlu dibangun melalui kombinasi awareness, kebijakan, kebiasaan kerja yang aman, komunikasi, simulasi, dan dukungan manajemen.
- Karyawan perlu memahami alasan di balik setiap aturan keamanan agar mampu mengenali dan merespons ancaman seperti phishing, social engineering, dan credential theft.
- Program security awareness sebaiknya dilakukan secara berkelanjutan dan disesuaikan dengan risiko serta peran karyawan.
- Pengukuran melalui phishing simulation, assessment, dan indikator perilaku dapat membantu perusahaan mengevaluasi perkembangan security culture.
Budaya keamanan siber perusahaan dibangun ketika keamanan menjadi bagian dari kebiasaan kerja sehari-hari, bukan hanya materi training tahunan. Perusahaan perlu menggabungkan edukasi, kebijakan, simulasi ancaman, komunikasi internal, serta dukungan manajemen agar karyawan memahami risiko dan mampu mengambil tindakan yang aman saat menghadapi ancaman siber.
Apa Itu Budaya Keamanan Siber Perusahaan?
Budaya keamanan siber atau security culture adalah kondisi ketika keamanan informasi menjadi bagian dari cara berpikir dan perilaku seluruh anggota organisasi. Setiap karyawan memahami bahwa keamanan bukan hanya tanggung jawab tim IT atau security, tetapi merupakan tanggung jawab bersama.
Contohnya dapat terlihat dari kebiasaan sederhana seperti tidak membagikan password, menggunakan MFA, memeriksa pengirim email sebelum membuka lampiran, melaporkan email mencurigakan, serta mengikuti prosedur keamanan ketika menggunakan perangkat perusahaan.
Security culture yang baik bukan berarti karyawan harus menjadi ahli cybersecurity. Tujuannya adalah membuat karyawan mampu mengenali risiko yang relevan dengan pekerjaan mereka dan mengetahui tindakan yang harus dilakukan ketika menghadapi situasi mencurigakan.
Mengapa Security Culture Penting bagi Perusahaan?
Teknologi keamanan seperti firewall, endpoint protection, email security, dan SIEM dapat membantu melindungi infrastruktur. Namun, aktivitas manusia tetap menjadi bagian penting dari lingkungan keamanan perusahaan.
Attacker dapat mencoba memanfaatkan phishing, social engineering, credential theft, atau manipulasi psikologis untuk mendapatkan akses. Karena itu, karyawan perlu memiliki awareness yang cukup untuk mengenali indikasi ancaman tersebut.
Security culture juga membantu mengubah pendekatan keamanan dari sekadar aturan menjadi kebiasaan. Karyawan tidak hanya mengetahui bahwa suatu tindakan dilarang, tetapi memahami risiko dan alasan mengapa prosedur tersebut diperlukan.
Bagaimana Cara Membangun Budaya Keamanan Siber?
1. Dapatkan Dukungan dari Manajemen
Security culture membutuhkan dukungan dari manajemen karena perubahan perilaku tidak dapat hanya dibebankan kepada tim IT atau cybersecurity.
Manajemen dapat menunjukkan komitmen dengan mengikuti kebijakan keamanan, mendukung program awareness, menyediakan sumber daya yang diperlukan, serta menjadikan keamanan sebagai bagian dari proses bisnis.
2. Edukasi Karyawan Secara Berkala
Training satu kali dalam setahun belum tentu cukup untuk membentuk kebiasaan keamanan. Ancaman, teknologi, dan pola serangan dapat berubah sehingga awareness perlu diperbarui secara berkala.
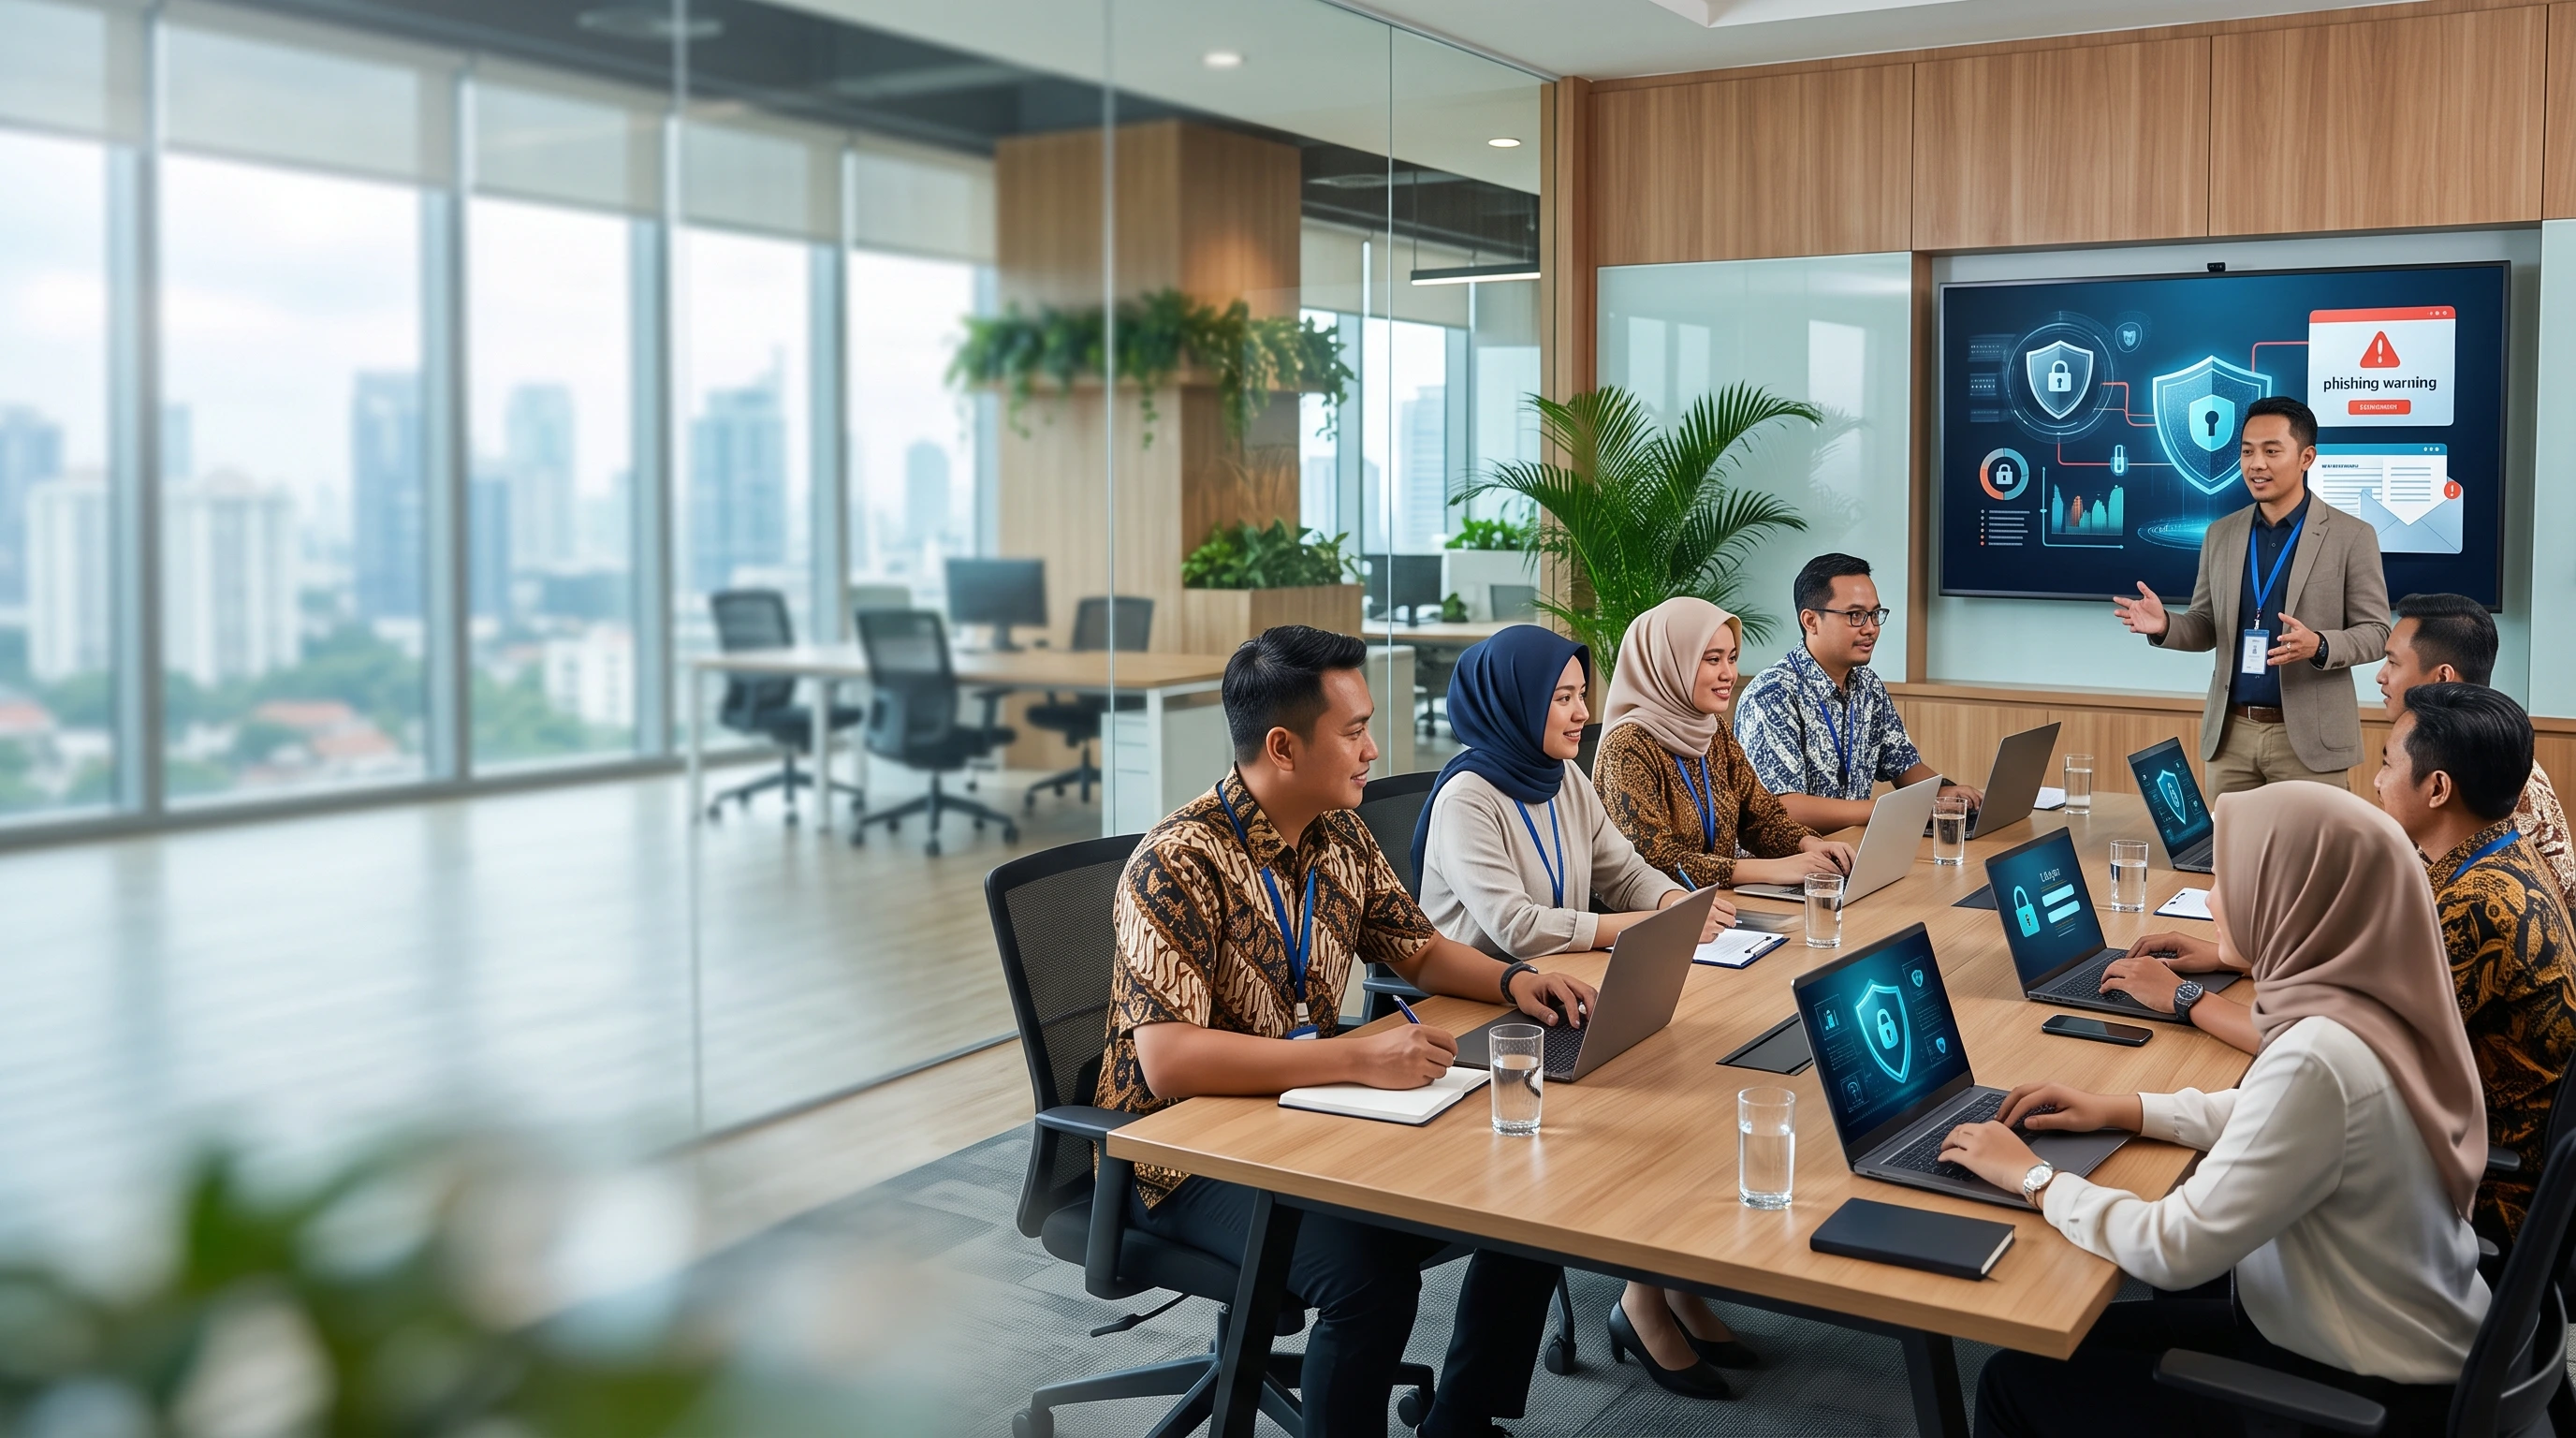
Materi dapat diberikan dalam bentuk workshop, micro-learning, e-learning, newsletter internal, video pendek, atau komunikasi keamanan yang relevan dengan pekerjaan karyawan.
3. Gunakan Simulasi Phishing
Simulasi phishing membantu karyawan memahami bagaimana serangan dapat terlihat dalam situasi nyata. Perusahaan dapat mengirimkan skenario simulasi yang aman untuk mengukur apakah karyawan mengenali indikator phishing.
Hasil simulasi dapat digunakan untuk menentukan area yang membutuhkan edukasi tambahan tanpa menjadikan program sebagai sarana untuk mempermalukan karyawan.
4. Sesuaikan Edukasi dengan Peran Karyawan
Risiko yang dihadapi setiap departemen tidak selalu sama. Tim finance dapat lebih sering berhadapan dengan invoice fraud dan business email compromise, sedangkan tim IT mungkin menghadapi risiko credential abuse, privileged access, atau konfigurasi sistem.
Karena itu, materi awareness sebaiknya disesuaikan dengan aktivitas dan tingkat risiko masing-masing kelompok pengguna.
5. Buat Proses Pelaporan yang Mudah
Karyawan perlu mengetahui apa yang harus dilakukan ketika menerima email mencurigakan, menemukan perangkat yang hilang, salah mengirim dokumen, atau mencurigai adanya aktivitas tidak normal.
Saluran pelaporan yang sederhana dapat membantu mempercepat eskalasi. Karyawan juga perlu mengetahui bahwa melaporkan kesalahan atau kejadian mencurigakan lebih baik daripada menyembunyikannya.
6. Integrasikan Security ke Kebiasaan Kerja
Security culture akan lebih kuat ketika keamanan dimasukkan ke dalam proses kerja sehari-hari. Contohnya adalah penggunaan MFA, password manager, access review, secure file sharing, screen locking, serta verifikasi sebelum melakukan transaksi sensitif.
Dengan demikian, keamanan tidak dipandang sebagai aktivitas tambahan, tetapi menjadi bagian dari workflow normal perusahaan.
Contoh Program untuk Membangun Security Culture
| Program | Tujuan | Contoh Aktivitas |
|---|---|---|
| Security Awareness Training | Meningkatkan pengetahuan dasar keamanan. | Workshop, e-learning, micro-learning. |
| Phishing Simulation | Menguji kemampuan mengenali phishing. | Simulasi email phishing dan evaluasi hasil. |
| Security Communication | Menjaga awareness tetap konsisten. | Newsletter, poster digital, video edukasi. |
| Incident Reporting | Mempercepat pelaporan kejadian mencurigakan. | Email, portal, atau channel pelaporan khusus. |
| Security Policy | Menetapkan perilaku dan prosedur yang harus diikuti. | Password, akses, perangkat, data, dan remote working. |
Bagaimana Mengukur Security Culture?
Security culture perlu dievaluasi agar perusahaan mengetahui apakah program awareness benar-benar memberikan perubahan. Pengukuran tidak harus hanya menggunakan jumlah peserta training.
Beberapa indikator yang dapat diperhatikan antara lain:
- Persentase karyawan yang menyelesaikan training.
- Hasil phishing simulation dari waktu ke waktu.
- Jumlah karyawan yang melaporkan email mencurigakan.
- Hasil security awareness assessment.
- Jumlah kejadian yang disebabkan oleh human error.
- Kepatuhan terhadap kebijakan keamanan.
- Perubahan perilaku setelah program awareness dilakukan.
Indikator tersebut sebaiknya dibandingkan secara berkala. Tujuannya bukan sekadar mencari karyawan yang melakukan kesalahan, tetapi menemukan pola risiko yang dapat digunakan untuk memperbaiki program edukasi.
Kesalahan yang Sering Terjadi dalam Membangun Security Culture
Hanya Mengandalkan Training Tahunan
Training tahunan dapat menjadi salah satu komponen program, tetapi belum tentu cukup untuk membentuk kebiasaan. Awareness membutuhkan pengulangan dan komunikasi yang konsisten.
Menggunakan Materi yang Terlalu Teknis
Karyawan non-IT tidak membutuhkan materi yang sama dengan security engineer. Materi sebaiknya menggunakan contoh yang dekat dengan aktivitas pekerjaan sehingga lebih mudah dipahami dan diterapkan.
Menyalahkan Karyawan Saat Terjadi Kesalahan
Pendekatan yang terlalu menghukum dapat membuat karyawan enggan melaporkan insiden. Padahal, pelaporan yang cepat dapat membantu perusahaan melakukan respons sebelum dampak berkembang.
Tidak Mengukur Hasil Program
Tanpa pengukuran, perusahaan sulit mengetahui apakah awareness mengalami peningkatan atau hanya berhenti pada aktivitas training.
Checklist Membangun Budaya Keamanan Siber Perusahaan
- Dukungan manajemen: pastikan security menjadi bagian dari prioritas organisasi.
- Security policy: buat aturan keamanan yang jelas dan mudah dipahami.
- Training berkala: berikan edukasi secara rutin sesuai kebutuhan.
- Phishing simulation: lakukan simulasi untuk menguji awareness.
- Pelaporan insiden: sediakan channel pelaporan yang mudah digunakan.
- Edukasi berbasis risiko: sesuaikan materi dengan fungsi dan tanggung jawab karyawan.
- Evaluasi: ukur hasil training dan perubahan perilaku.
- Perbaikan berkelanjutan: gunakan hasil evaluasi untuk memperbarui program security awareness.
Bagaimana Security Awareness Membantu Membangun Security Culture?
Security awareness merupakan salah satu fondasi penting dalam membangun budaya keamanan siber perusahaan. Program awareness yang terstruktur dapat membantu karyawan mengenali ancaman, memahami kebijakan, dan mengetahui tindakan yang tepat ketika menghadapi insiden.
Program dapat mencakup training, phishing simulation, workshop, micro-learning, hingga evaluasi berkala. Pendekatan tersebut membantu perusahaan membangun awareness secara berkelanjutan daripada hanya memberikan materi keamanan sekali dalam setahun.
Untuk perusahaan yang ingin mengembangkan program awareness secara lebih terstruktur, layanan Security Awareness SkyCyber mencakup pendekatan seperti security awareness training dan simulasi phishing untuk membantu meningkatkan kesiapan karyawan menghadapi ancaman berbasis manusia.
FAQ Budaya Keamanan Siber Perusahaan
Apa itu budaya keamanan siber perusahaan?
Budaya keamanan siber perusahaan adalah kebiasaan, pola pikir, dan perilaku seluruh anggota organisasi dalam menjaga keamanan informasi serta merespons risiko siber secara tepat.
Apakah security culture hanya menjadi tanggung jawab tim IT?
Tidak. Tim IT dan security memiliki peran penting dalam menyediakan kontrol dan panduan, tetapi security culture membutuhkan keterlibatan seluruh karyawan dan dukungan manajemen.
Apakah training cybersecurity saja cukup untuk membangun security culture?
Tidak. Training merupakan salah satu komponen. Security culture juga membutuhkan kebijakan, komunikasi berkelanjutan, simulasi, mekanisme pelaporan, pengukuran, dan integrasi keamanan ke dalam proses kerja.
Mengapa perusahaan perlu melakukan phishing simulation?
Phishing simulation membantu menguji kemampuan karyawan dalam mengenali pola phishing pada situasi yang menyerupai kondisi nyata. Hasilnya dapat digunakan untuk menentukan kebutuhan edukasi berikutnya.
Bagaimana cara mengetahui security culture sudah berkembang?
Perusahaan dapat menggunakan beberapa indikator seperti hasil assessment, phishing simulation, tingkat pelaporan email mencurigakan, kepatuhan terhadap kebijakan, serta perubahan pola perilaku keamanan karyawan.
Seberapa sering security awareness dilakukan?
Tidak ada satu frekuensi yang berlaku untuk semua perusahaan. Program sebaiknya dilakukan secara berkala berdasarkan tingkat risiko, perubahan ancaman, karakteristik pengguna, dan kebutuhan organisasi.
Kesimpulan
Budaya keamanan siber perusahaan dibangun melalui kebiasaan, edukasi, kebijakan, simulasi, dan dukungan organisasi yang dilakukan secara berkelanjutan. Tujuannya bukan membuat seluruh karyawan menjadi ahli cybersecurity, tetapi memastikan setiap orang mampu mengenali risiko dan mengambil tindakan yang aman.
Perusahaan dapat memulainya dengan dukungan manajemen, security awareness training, phishing simulation, mekanisme pelaporan, edukasi berbasis peran, serta pengukuran hasil secara berkala.
Dengan pendekatan yang konsisten, keamanan dapat menjadi bagian dari perilaku kerja sehari-hari sehingga karyawan tidak hanya menjadi pengguna sistem, tetapi juga menjadi bagian dari lapisan pertahanan perusahaan.