Key Takeaways
- Serangan siber dapat menargetkan perusahaan melalui email, website, aplikasi, jaringan, endpoint, maupun kredensial pengguna.
- Phishing dan ransomware menjadi ancaman penting karena dapat memanfaatkan kesalahan manusia sekaligus mengganggu operasional bisnis.
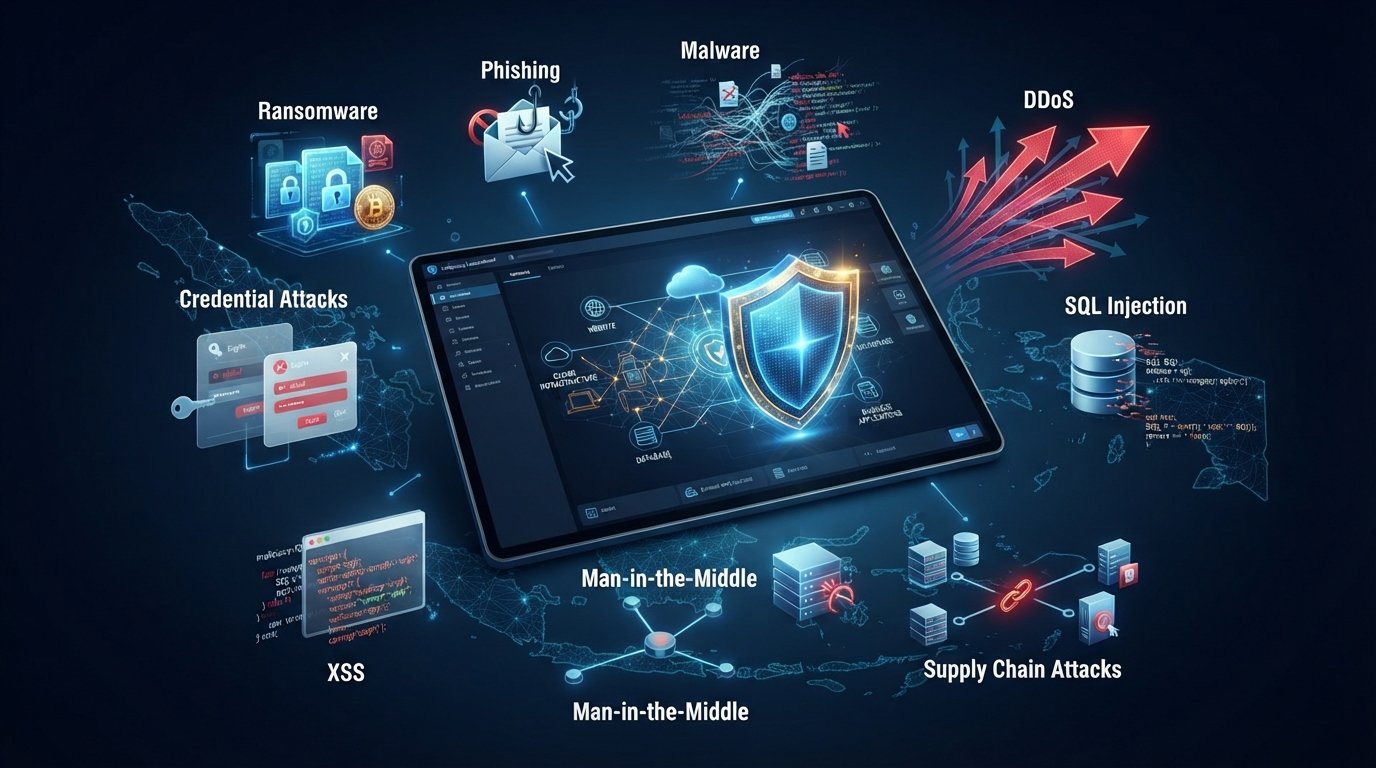
- Serangan seperti DDoS, malware, credential stuffing, SQL Injection, dan supply chain attack dapat memberikan dampak berbeda terhadap aset digital perusahaan.
- Pencegahan membutuhkan kombinasi kontrol teknis, security awareness, monitoring, backup, patch management, dan pengujian keamanan secara berkala.
- Perusahaan perlu memiliki incident response plan agar dapat merespons serangan secara cepat ketika insiden terjadi.
Mengapa Serangan Siber Menjadi Ancaman bagi Bisnis Indonesia?
Transformasi digital membuat perusahaan semakin bergantung pada website, cloud, aplikasi, database, email, dan layanan digital. Di sisi lain, ketergantungan tersebut juga memperluas attack surface yang dapat dimanfaatkan oleh attacker.
Serangan siber tidak selalu dilakukan dengan teknik yang sangat kompleks. Banyak insiden bermula dari email phishing, password yang bocor, perangkat yang belum mendapatkan patch, atau kesalahan konfigurasi cloud. Karena itu, keamanan siber membutuhkan pendekatan menyeluruh yang mencakup teknologi, proses, dan manusia.
10 Jenis Serangan Siber yang Sering Mengancam Perusahaan
1. Phishing
Phishing adalah serangan yang memanfaatkan email, pesan instan, atau website palsu untuk mengelabui korban agar memberikan informasi sensitif seperti username, password, OTP, atau data perusahaan.
Cara mencegah: gunakan email security, multi-factor authentication (MFA), filtering terhadap email mencurigakan, serta lakukan security awareness training dan simulasi phishing secara berkala.
2. Ransomware
Ransomware merupakan malware yang dapat mengenkripsi file atau mengganggu akses terhadap sistem sehingga korban tidak dapat menggunakan data seperti biasa. Dalam beberapa kasus, attacker juga dapat mencuri data sebelum melakukan pemerasan.
Cara mencegah: terapkan backup berkala dengan salinan yang terisolasi, endpoint protection, patch management, network segmentation, MFA, serta monitoring aktivitas yang mencurigakan.
3. Malware
Malware adalah istilah umum untuk perangkat lunak berbahaya yang dirancang untuk melakukan aktivitas tidak diinginkan, seperti mencuri informasi, mendapatkan akses ke sistem, atau merusak data.
Cara mencegah: gunakan endpoint protection, batasi instalasi software, lakukan patching secara rutin, dan edukasi pengguna agar tidak sembarangan membuka file atau menjalankan aplikasi dari sumber tidak terpercaya.
4. Distributed Denial-of-Service (DDoS)
Serangan DDoS bertujuan membanjiri website atau layanan dengan traffic dalam jumlah besar sehingga resource sistem terkuras dan layanan menjadi lambat atau tidak tersedia.
Cara mencegah: gunakan DDoS protection, rate limiting, traffic monitoring, CDN atau layanan mitigasi yang sesuai, serta siapkan arsitektur yang memiliki kapasitas dan redundansi memadai.
5. Credential Stuffing
Credential stuffing memanfaatkan kombinasi username dan password yang sebelumnya telah bocor dari layanan lain. Serangan ini efektif ketika pengguna menggunakan password yang sama pada beberapa platform.
Cara mencegah: gunakan MFA, password unik, password manager, deteksi login abnormal, serta monitoring terhadap credential yang berpotensi telah terekspos.
6. Brute Force Attack
Brute force dilakukan dengan mencoba berbagai kombinasi password atau kredensial hingga mendapatkan kombinasi yang benar. Serangan dapat menjadi lebih efektif ketika sistem tidak memiliki pembatasan percobaan login.
Cara mencegah: implementasikan rate limiting, account lockout yang tepat, MFA, CAPTCHA pada konteks yang sesuai, serta monitoring terhadap pola login abnormal.
7. SQL Injection
SQL Injection terjadi ketika input pengguna dapat memengaruhi query database secara tidak aman. Apabila berhasil dieksploitasi, serangan ini dapat mengakibatkan akses atau manipulasi data yang tidak semestinya.
Cara mencegah: gunakan parameterized queries atau prepared statements, validasi input, prinsip least privilege pada database, dan lakukan security testing terhadap aplikasi secara berkala.
8. Cross-Site Scripting (XSS)
XSS memungkinkan script berbahaya dieksekusi pada browser pengguna melalui aplikasi yang tidak menangani input dan output dengan aman. Dampaknya bergantung pada konteks aplikasi dan data yang dapat diakses oleh korban.
Cara mencegah: lakukan output encoding, input validation, Content Security Policy (CSP), serta pengujian keamanan aplikasi web.
9. Man-in-the-Middle Attack
Man-in-the-Middle atau MitM terjadi ketika attacker mencoba menyisipkan diri di antara komunikasi dua pihak untuk memantau atau memanipulasi informasi yang dikirimkan.
Cara mencegah: gunakan HTTPS dengan konfigurasi TLS yang aman, hindari jaringan Wi-Fi tidak terpercaya untuk aktivitas sensitif, gunakan VPN ketika diperlukan, dan pastikan sertifikat serta konfigurasi keamanan komunikasi telah diterapkan dengan benar.
10. Supply Chain Attack
Supply chain attack menargetkan hubungan antara perusahaan dengan vendor, software, library, service provider, atau pihak ketiga. Attacker dapat memanfaatkan kelemahan pada salah satu komponen dalam rantai tersebut untuk mencapai target utama.
Cara mencegah: lakukan vendor risk assessment, inventarisasi dependency, gunakan software dari sumber terpercaya, monitor komponen pihak ketiga, dan terapkan kontrol akses yang membatasi dampak apabila akun atau sistem vendor berhasil dikompromikan.
Strategi Mencegah Serangan Siber pada Perusahaan
Tidak ada satu teknologi yang dapat menghentikan seluruh jenis serangan siber. Perusahaan membutuhkan defense-in-depth, yaitu penerapan beberapa lapisan keamanan yang saling melengkapi.
- Gunakan MFA untuk akun penting dan akses administratif.
- Lakukan patch management untuk sistem operasi, aplikasi, perangkat jaringan, dan komponen software.
- Terapkan prinsip least privilege agar pengguna hanya memperoleh akses yang diperlukan.
- Lakukan backup secara berkala dan uji proses restore untuk memastikan backup dapat digunakan saat terjadi insiden.
- Implementasikan security monitoring untuk mendeteksi aktivitas abnormal sedini mungkin.
- Lakukan penetration testing terhadap website, aplikasi, API, dan infrastruktur yang memiliki risiko tinggi.
- Tingkatkan security awareness agar karyawan mampu mengenali phishing, social engineering, dan aktivitas mencurigakan.
- Siapkan incident response plan yang menjelaskan siapa yang bertanggung jawab dan tindakan yang harus dilakukan ketika insiden terjadi.
Peran Penetration Testing dalam Mencegah Serangan Siber
Penetration testing membantu perusahaan mengevaluasi keamanan sistem dari perspektif attacker melalui pengujian yang terkontrol. Pengujian dapat membantu menemukan vulnerability pada website, aplikasi, API, jaringan, maupun infrastruktur sebelum dimanfaatkan oleh pihak tidak bertanggung jawab.
Hasil penetration testing kemudian dapat digunakan untuk menentukan prioritas remediation berdasarkan tingkat risiko dan dampaknya terhadap bisnis. Untuk kebutuhan pengujian keamanan dan assessment, perusahaan dapat melihat layanan cybersecurity SkyCyber.
Checklist Keamanan Siber untuk Perusahaan
- Apakah seluruh akun penting telah menggunakan MFA?
- Apakah sistem dan aplikasi mendapatkan security patch secara rutin?
- Apakah backup telah tersedia dan diuji proses restore-nya?
- Apakah akses pengguna mengikuti prinsip least privilege?
- Apakah perusahaan memiliki mekanisme monitoring dan alert?
- Apakah karyawan mendapatkan security awareness training?
- Apakah website dan aplikasi pernah menjalani penetration testing?
- Apakah perusahaan memiliki incident response plan?
- Apakah risiko dari vendor dan pihak ketiga telah dievaluasi?
Kesimpulan
Serangan siber seperti phishing, ransomware, malware, DDoS, credential stuffing, SQL Injection, XSS, dan supply chain attack dapat memberikan dampak serius terhadap operasional dan keamanan data perusahaan. Risiko tersebut semakin besar ketika organisasi memiliki banyak aset digital yang saling terhubung.
Pencegahan tidak cukup hanya dengan memasang antivirus atau firewall. Perusahaan perlu menerapkan strategi keamanan berlapis yang mencakup MFA, patch management, backup, monitoring, security awareness, penetration testing, dan incident response.
Dengan memahami jenis serangan yang paling relevan terhadap bisnis dan melakukan evaluasi keamanan secara berkala, perusahaan dapat mengurangi kemungkinan keberhasilan serangan sekaligus mempercepat respons apabila insiden terjadi.
FAQ
Apa serangan siber yang paling sering menargetkan perusahaan?
Phishing, malware, ransomware, credential attacks, dan eksploitasi vulnerability pada aplikasi merupakan beberapa kategori ancaman yang perlu menjadi perhatian perusahaan. Risiko aktual dapat berbeda tergantung sektor industri, teknologi, dan attack surface masing-masing organisasi.
Apakah antivirus cukup untuk mencegah serangan siber?
Tidak. Antivirus atau endpoint protection merupakan salah satu lapisan pertahanan, tetapi perusahaan tetap membutuhkan MFA, patch management, backup, monitoring, security awareness, access control, dan pengujian keamanan.
Seberapa sering perusahaan perlu melakukan penetration testing?
Frekuensi bergantung pada tingkat risiko dan perubahan sistem. Pengujian sangat relevan dilakukan setelah perubahan besar pada aplikasi atau infrastruktur, sebelum peluncuran sistem penting, serta secara berkala sebagai bagian dari security lifecycle.
Apa yang harus dilakukan perusahaan ketika terkena serangan siber?
Prioritaskan containment, identifikasi sistem yang terdampak, amankan bukti yang relevan, aktifkan incident response plan, dan lakukan pemulihan secara terkontrol. Perusahaan juga perlu mengevaluasi akar masalah agar serangan serupa tidak kembali terjadi.