POin Penting
- Endpoint protection adalah pendekatan keamanan untuk melindungi perangkat endpoint seperti laptop, komputer, server, dan perangkat lain yang terhubung ke lingkungan perusahaan dari malware, ransomware, eksploitasi, dan aktivitas mencurigakan.
- Antivirus tradisional yang hanya mengandalkan deteksi berbasis signature memiliki keterbatasan ketika menghadapi ancaman baru, file yang dimodifikasi, maupun serangan yang memanfaatkan perilaku pengguna dan sistem.
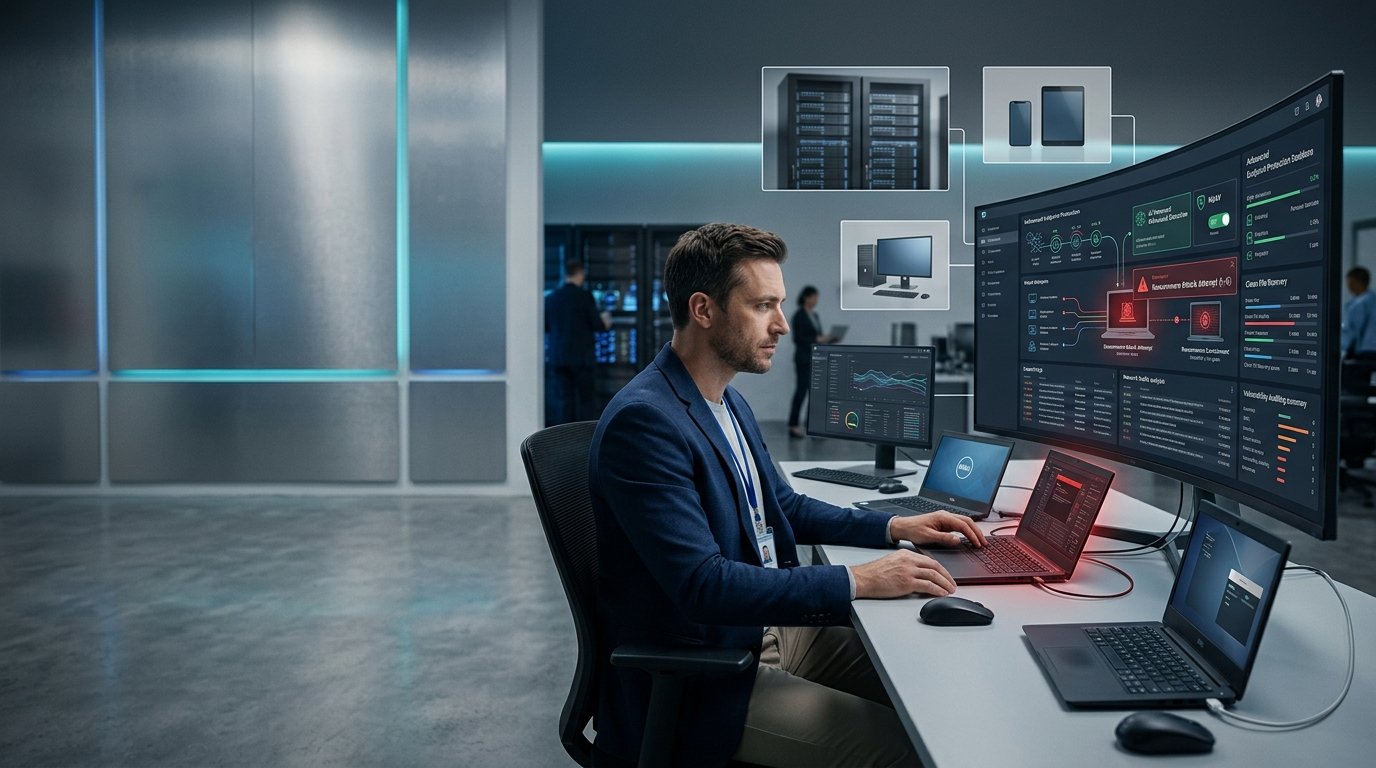
- Endpoint protection modern menggabungkan beberapa lapisan seperti NGAV, behavioral analysis, EDR, anti-ransomware, network traffic analysis, dan vulnerability auditing.
- Threvix dapat digunakan sebagai lapisan NGAV dan EDR dengan behavioral analysis, sedangkan Bitbait menyediakan pendekatan anti-ransomware berbasis deception.
- Perusahaan sebaiknya tidak hanya mempertimbangkan kemampuan mendeteksi malware, tetapi juga kemampuan melakukan monitoring, containment, investigasi, dan pemulihan ketika memilih solusi endpoint protection.
Perangkat endpoint menjadi salah satu titik masuk yang penting dalam keamanan siber perusahaan. Endpoint protection adalah pendekatan keamanan yang dirancang untuk melindungi perangkat seperti laptop, komputer, server, dan endpoint lainnya dari malware, ransomware, eksploitasi, serta aktivitas mencurigakan. Berbeda dari antivirus konvensional, endpoint protection modern menggunakan beberapa lapisan deteksi dan respons untuk menghadapi ancaman yang terus berkembang.
Perubahan pola serangan membuat perusahaan tidak cukup hanya memasang antivirus kemudian menganggap endpoint sudah aman. Penyerang dapat menggunakan file berbahaya, kredensial yang dicuri, eksploitasi kerentanan, command and control, hingga teknik yang memanfaatkan tools legitimate. Karena itu, perlindungan endpoint perlu melihat lebih dari sekadar apakah sebuah file dikenal sebagai malware.
Apa Itu Endpoint Protection?
Endpoint protection adalah strategi dan teknologi yang digunakan untuk melindungi perangkat yang menjadi bagian dari lingkungan teknologi organisasi. Endpoint dapat berupa laptop karyawan, desktop, workstation, server, perangkat operasional, maupun perangkat khusus yang terhubung ke jaringan perusahaan.
Tujuan utamanya bukan hanya mencegah malware masuk, tetapi juga membantu perusahaan mendeteksi, menganalisis, merespons, dan membatasi dampak aktivitas berbahaya pada endpoint.
Dalam pendekatan modern, endpoint protection dapat terdiri dari beberapa kemampuan yang saling melengkapi, seperti:
- Next-Generation Antivirus (NGAV) untuk mendeteksi ancaman menggunakan pendekatan yang lebih modern daripada signature saja.
- Behavioral analysis untuk mengidentifikasi pola aktivitas yang tidak normal atau mencurigakan.
- Endpoint Detection and Response (EDR) untuk memberikan visibilitas dan kemampuan respons terhadap aktivitas pada endpoint.
- Anti-ransomware untuk membantu mendeteksi dan menghentikan aktivitas ransomware.
- Network traffic analysis untuk melihat komunikasi mencurigakan dari endpoint.
- Vulnerability auditing untuk menemukan kelemahan seperti patch yang tertinggal atau konfigurasi yang berisiko.
Pendekatan berlapis seperti ini memungkinkan keamanan endpoint tidak bergantung pada satu metode deteksi saja. SkyCyber sendiri menjelaskan solusi Endpoint Protection Tools dalam empat lapisan yang mencakup Threvix NGAV/EDR, Bitbait anti-ransomware, Cytectra network traffic analysis, dan Pentest-AI vulnerability audit.
Kenapa Antivirus Tradisional Tidak Lagi Cukup?
Antivirus tetap memiliki fungsi penting dalam keamanan endpoint. Masalahnya adalah ancaman modern tidak selalu bekerja seperti malware konvensional yang mudah dikenali berdasarkan pola file yang sudah diketahui.
Serangan modern dapat menggunakan teknik yang berbeda untuk menghindari deteksi. Misalnya, sebuah serangan dapat memanfaatkan kredensial yang sah, menjalankan aktivitas melalui proses yang tersedia di sistem, mengeksploitasi aplikasi yang belum diperbarui, atau melakukan serangkaian aktivitas yang terlihat normal jika diamati secara terpisah.
Beberapa keterbatasan pendekatan antivirus tradisional antara lain:
1. Bergantung pada malware yang sudah dikenal
Deteksi berbasis signature sangat efektif untuk ancaman yang sudah dikenali. Namun, ketika penyerang menggunakan varian baru atau melakukan modifikasi terhadap malware, signature yang tersedia mungkin tidak langsung mengenalinya.
Karena itu, sistem keamanan modern perlu melihat karakteristik dan perilaku aktivitas, bukan hanya identitas file.
2. Tidak semua serangan berbentuk file malware
Serangan tidak selalu dimulai dengan executable yang jelas-jelas berbahaya. Penyerang dapat menggunakan kredensial yang dicuri, memanfaatkan aplikasi legitimate, menjalankan script, melakukan privilege escalation, atau berkomunikasi dengan infrastruktur command and control.
Situasi tersebut membutuhkan visibilitas terhadap proses, aktivitas endpoint, dan konteks kejadian secara lebih luas.
3. Ransomware berkembang menjadi ancaman operasional
Ransomware tidak hanya berhubungan dengan malware yang mengunci file. Ketika berhasil masuk ke lingkungan perusahaan, serangan dapat mengganggu operasional, mengenkripsi data penting, dan menimbulkan kebutuhan pemulihan yang kompleks.
Karena itu, strategi endpoint security perlu mempertimbangkan kemampuan untuk mendeteksi perilaku mencurigakan sebelum proses enkripsi menyebar lebih jauh.
4. Alert tanpa respons belum menyelesaikan masalah
Mendeteksi ancaman hanyalah satu bagian dari proses keamanan. Tim IT juga membutuhkan konteks untuk menentukan apakah alert benar-benar berbahaya, endpoint mana yang terdampak, tindakan apa yang harus dilakukan, dan bagaimana aktivitas tersebut berhubungan dengan kejadian lainnya.
Inilah alasan mengapa solusi endpoint protection modern semakin menggabungkan detection dan response.
Bagaimana Endpoint Protection Modern Bekerja?
Endpoint protection modern bekerja dengan mengumpulkan data aktivitas endpoint kemudian menganalisisnya untuk menemukan pola yang berbeda dari kondisi normal.
Data yang relevan dapat mencakup aktivitas proses, file, koneksi jaringan, perubahan konfigurasi, serta indikator lain yang berhubungan dengan keamanan. Pada platform Endpoint Protection Tools SkyCyber, alur yang dijelaskan mencakup pengumpulan telemetry secara real-time, ekstraksi karakteristik perilaku, kemudian analisis untuk membedakan aktivitas normal dan mencurigakan.
Secara sederhana, prosesnya dapat digambarkan seperti berikut:
- Data collection: mengumpulkan telemetry dari endpoint.
- Behavior analysis: menganalisis pola aktivitas dan karakteristik perilaku.
- Threat detection: menentukan apakah aktivitas memiliki indikator mencurigakan.
- Response: menjalankan tindakan sesuai kebijakan yang telah ditentukan.
- Investigation: menyediakan konteks yang dapat digunakan tim keamanan untuk melakukan analisis lebih lanjut.
Dengan pendekatan ini, sistem tidak hanya bertanya “apakah file ini malware?”, tetapi juga “apa yang sedang dilakukan perangkat ini dan apakah perilakunya konsisten dengan aktivitas normal?”.
Behavioral Detection: Mengapa Perilaku Menjadi Penting?
Behavioral detection merupakan pendekatan yang mengamati aktivitas dan pola perilaku untuk menemukan indikasi ancaman. Konsep ini penting karena ancaman baru dapat muncul sebelum signature-nya tersedia.
Sebagai contoh, sebuah proses yang secara tiba-tiba mencoba mengubah sejumlah besar file, mengakses lokasi yang tidak biasa, menjalankan proses mencurigakan, atau berkomunikasi dengan tujuan yang tidak lazim dapat menjadi indikator yang perlu diperiksa.
Behavioral analysis tidak berarti setiap aktivitas tidak biasa otomatis merupakan serangan. Konteks tetap diperlukan untuk mengurangi false positive. Karena itu, solusi modern biasanya menggabungkan berbagai sinyal dan aturan sebelum menentukan tindakan.
SkyCyber menyebut Threvix sebagai komponen NGAV dan EDR dengan behavioral analysis yang ditujukan untuk mendeteksi ancaman yang belum dikenal.
Endpoint Detection and Response (EDR) dalam Endpoint Protection
EDR atau Endpoint Detection and Response berfokus pada kemampuan mendeteksi dan merespons aktivitas keamanan yang terjadi pada endpoint.
Perbedaan pentingnya adalah EDR tidak berhenti pada pemberian notifikasi. Informasi aktivitas endpoint dapat digunakan untuk memahami kronologi kejadian, mencari indikator ancaman, dan membantu menentukan respons.
Dalam lingkungan perusahaan, kemampuan seperti ini membantu security team menjawab beberapa pertanyaan penting:
- Apa yang terjadi pada endpoint?
- Kapan aktivitas mencurigakan dimulai?
- Proses atau aplikasi apa yang terlibat?
- Apakah endpoint lain menunjukkan pola yang sama?
- Apakah perangkat perlu diisolasi?
- Apa langkah remediation yang diperlukan?
EDR menjadi semakin relevan ketika perusahaan memiliki banyak endpoint yang tersebar di kantor, cabang, remote worker, maupun lingkungan cloud.
Anti-Ransomware: Lapisan Penting dalam Perlindungan Endpoint
Ransomware membutuhkan perhatian khusus karena dampaknya dapat langsung mengganggu operasional bisnis. Perlindungan terhadap ransomware sebaiknya tidak hanya mengandalkan backup, tetapi juga mencakup kemampuan pencegahan, deteksi, containment, dan pemulihan.
Solusi anti-ransomware dapat dirancang untuk mengenali aktivitas yang mengarah pada proses enkripsi atau perilaku berbahaya lainnya. Ketika aktivitas tersebut terdeteksi, sistem dapat menjalankan tindakan sesuai kebijakan yang ditentukan.
SkyCyber menempatkan Bitbait sebagai lapisan anti-ransomware dalam arsitektur Endpoint Protection Tools. Halaman layanan tersebut menjelaskan Bitbait sebagai anti-ransomware engine dengan kemampuan rollback otomatis untuk membantu memulihkan file yang terenkripsi.
Threvix dan Bitbait: Apa Perbedaannya?
Threvix dan Bitbait dapat memiliki fungsi yang berbeda dalam strategi pertahanan. Keduanya tidak harus dipahami sebagai pengganti satu sama lain karena pendekatan dan lapisan perlindungannya berbeda.
| Aspek | Threvix | Bitbait |
|---|---|---|
| Fokus | NGAV dan EDR | Anti-ransomware dan deception |
| Pendekatan | Behavioral analysis dan endpoint detection | Deception dengan aset umpan |
| Tujuan | Mendeteksi dan membantu merespons ancaman pada endpoint | Mendeteksi aktivitas penyerang melalui lingkungan umpan |
| Posisi dalam strategi | Lapisan endpoint detection | Lapisan deception dan anti-ransomware |
SkyCyber menjelaskan Threvix sebagai platform Agentic AI SOC pada halaman platform terbarunya, sementara Bitbait dijelaskan sebagai platform honeypot dan deception enterprise. Karena itu, implementasi aktual perlu disesuaikan dengan arsitektur produk dan kebutuhan organisasi.
Apa Itu Bitbait dan Bagaimana Deception Technology Bekerja?
Deception technology menggunakan aset umpan atau decoy yang dibuat menyerupai aset nyata. Tujuannya adalah menarik perhatian penyerang sehingga aktivitas mereka dapat terdeteksi sebelum mencapai aset produksi yang sebenarnya.
Pendekatan ini berbeda dari antivirus. Antivirus berusaha mengenali dan memblokir ancaman pada endpoint, sedangkan deception technology menciptakan lingkungan yang dapat membantu mendeteksi aktivitas penyerang berdasarkan interaksi mereka dengan aset umpan.
Menurut halaman resmi Bitbait, platform tersebut dapat mengemulasikan layanan IT, healthcare, serta OT dan mencatat aktivitas seperti reconnaissance, credential theft, dan exploitation attempt. Alert juga dipetakan dengan MITRE ATT&CK untuk memberikan konteks terhadap aktivitas yang terdeteksi.
Apakah Endpoint Protection Hanya untuk Laptop Karyawan?
Tidak. Endpoint protection dapat diterapkan pada berbagai jenis perangkat yang terhubung ke lingkungan perusahaan.
Contohnya meliputi:
- Laptop karyawan
- Desktop dan workstation
- Server
- Perangkat remote worker
- Perangkat operasional
- Perangkat IoMT pada lingkungan tertentu
- Endpoint berbasis Windows, macOS, dan Linux
SkyCyber menyebut dukungan untuk Windows, macOS, Linux, serta IoMT pada solusi endpoint protection-nya. Namun, kemampuan masing-masing tool tidak selalu identik; misalnya, Threvix dan Pentest-AI mendukung Windows, macOS, dan Linux, sementara Bitbait pada halaman layanan disebut saat ini paling optimal pada Windows dengan dukungan macOS masih dalam pengembangan.
Endpoint Protection dan Remote Work
Model kerja hybrid dan remote membuat perimeter jaringan perusahaan semakin sulit didefinisikan. Laptop karyawan dapat digunakan dari rumah, coworking space, perjalanan bisnis, atau jaringan publik.
Dalam kondisi tersebut, keamanan endpoint menjadi semakin penting karena perangkat tetap membawa akses terhadap aplikasi, data, dan layanan perusahaan meskipun tidak selalu berada di jaringan kantor.
Endpoint protection membantu perusahaan mempertahankan visibility dan policy keamanan pada perangkat yang berada di berbagai lokasi. Namun, endpoint protection sebaiknya tetap menjadi bagian dari strategi yang lebih luas yang mencakup identity security, network security, vulnerability management, backup, security awareness, dan incident response.
Endpoint Protection vs Antivirus Tradisional
| Aspek | Antivirus Tradisional | Endpoint Protection Modern |
|---|---|---|
| Deteksi | Umumnya berorientasi pada malware yang sudah dikenal | Menggabungkan beberapa pendekatan deteksi |
| Behavioral analysis | Terbatas atau tidak menjadi fokus utama | Menjadi bagian penting dari pendekatan modern |
| Endpoint visibility | Relatif terbatas | Telemetry dan aktivitas endpoint dapat dianalisis |
| Response | Fokus pada block/quarantine | Dapat mencakup detection, investigation, containment, dan response |
| Ransomware | Deteksi malware sebagai ancaman | Dapat menambahkan lapisan khusus anti-ransomware |
| Network visibility | Tidak selalu tersedia | Dapat diintegrasikan dengan network traffic analysis |
| Vulnerability | Bukan fungsi utama | Dapat dilengkapi vulnerability auditing |
Perbandingan ini bukan berarti antivirus tradisional tidak lagi berguna. Justru, NGAV tetap merupakan bagian penting dari endpoint security. Perbedaannya adalah strategi modern tidak berhenti pada antivirus saja, melainkan menambahkan lapisan untuk menghadapi jenis ancaman dan teknik serangan yang lebih beragam.
Bagaimana Memilih Endpoint Protection untuk Perusahaan?
Memilih endpoint protection tidak cukup hanya dengan membandingkan jumlah fitur. Perusahaan perlu melihat kesesuaian solusi dengan ukuran lingkungan, sistem operasi, risiko, kebutuhan monitoring, serta kemampuan tim internal.
1. Hitung dan petakan endpoint
Identifikasi jumlah laptop, workstation, server, perangkat remote, dan endpoint khusus. Pemetaan ini membantu menentukan kebutuhan deployment dan pengelolaan.
2. Identifikasi sistem operasi
Perusahaan dengan lingkungan Windows, macOS, dan Linux perlu memastikan solusi yang dipilih sesuai dengan perangkat yang digunakan.
3. Tentukan ancaman prioritas
Apakah risiko terbesar perusahaan adalah ransomware, credential theft, malware, insider threat, command and control, atau kombinasi beberapa ancaman? Jawaban ini membantu menentukan lapisan perlindungan yang paling penting.
4. Evaluasi kemampuan detection dan response
Jangan hanya bertanya apakah solusi dapat mendeteksi malware. Tanyakan juga bagaimana sistem memberikan konteks, bagaimana alert ditangani, bagaimana endpoint dapat diisolasi, dan bagaimana tim melakukan investigasi.
5. Pertimbangkan integrasi
Endpoint protection idealnya dapat bekerja bersama SIEM, network security, threat intelligence, ticketing, dan sistem keamanan lainnya. Integrasi membantu mengurangi silo antar-tools.
6. Lakukan proof of concept
POC dapat membantu perusahaan menguji solusi menggunakan kondisi lingkungan yang lebih mendekati situasi nyata. SkyCyber saat ini menawarkan POC Endpoint Protection selama 14 hari tanpa biaya, dengan deployment Threvix pada 10–25 endpoint, akses management console, simulasi serangan, dan evaluation report. Detail POC tetap perlu dikonfirmasi saat scoping karena program dapat berubah.
Berapa Banyak Endpoint yang Bisa Dikelola?
Skalabilitas menjadi faktor penting bagi perusahaan yang memiliki banyak cabang atau ribuan perangkat.
Menurut halaman resmi Endpoint Protection Tools SkyCyber, centralized management dashboard mereka dirancang untuk mengelola lebih dari 10.000 endpoint dari satu console. Dashboard tersebut juga mendukung pengelompokan endpoint berdasarkan departemen, lokasi, atau jenis perangkat untuk menerapkan policy yang berbeda.
Untuk organisasi yang lebih kecil, kebutuhan pengelolaan tentu berbeda. Karena itu, jumlah endpoint sebaiknya dibahas sejak awal agar deployment, policy, monitoring, dan konfigurasi dapat disesuaikan.
Apakah Endpoint Protection Menggantikan SOC?
Tidak. Endpoint protection dan Security Operations Center memiliki fungsi yang berbeda meskipun keduanya dapat saling terhubung.
Endpoint protection berfokus pada perlindungan dan visibility terhadap endpoint. SOC memiliki cakupan yang lebih luas, termasuk monitoring berbagai sumber log, threat intelligence, detection, investigation, incident response, dan koordinasi keamanan.
Dalam arsitektur keamanan yang matang, telemetry endpoint dapat menjadi salah satu sumber data yang digunakan oleh SOC. Dengan demikian, ketika terjadi aktivitas mencurigakan pada endpoint, tim keamanan dapat menghubungkannya dengan aktivitas jaringan, identitas, cloud, email, dan sumber data lainnya.
Endpoint Protection dalam Strategi Defense in Depth
Perusahaan sebaiknya tidak melihat endpoint protection sebagai satu-satunya pertahanan. Keamanan yang lebih kuat menggunakan pendekatan defense in depth, yaitu beberapa lapisan kontrol yang saling melengkapi.
Contohnya:
- Identity security untuk melindungi akun dan akses.
- Email security untuk mengurangi ancaman dari pesan berbahaya.
- Endpoint protection untuk melindungi perangkat.
- Network security untuk memonitor dan membatasi komunikasi berisiko.
- Vulnerability management untuk menemukan dan memperbaiki kelemahan.
- Security awareness untuk mengurangi risiko akibat human error.
- SOC dan incident response untuk monitoring, investigasi, dan penanganan insiden.
- Backup dan recovery untuk meningkatkan ketahanan ketika terjadi gangguan atau ransomware.
Dengan pendekatan ini, kegagalan satu lapisan tidak otomatis membuat seluruh lingkungan perusahaan terbuka tanpa perlindungan.
Endpoint Protection SkyCyber
SkyCyber menyediakan Endpoint Protection Tools dengan pendekatan berlapis. Halaman layanan resminya mencantumkan empat lapisan utama: Threvix NGAV/EDR, Bitbait Anti-Ransomware, Cytectra Network Traffic Analysis, dan Pentest-AI Vulnerability Audit.
Threvix berperan pada sisi NGAV dan EDR dengan behavioral analysis, sementara Bitbait memberikan pendekatan deception untuk mendeteksi aktivitas penyerang. Lapisan lainnya dapat digunakan untuk memperluas visibility terhadap komunikasi jaringan dan kondisi vulnerability endpoint.
SkyCyber juga menyatakan bahwa solusi Endpoint Protection Tools dapat digunakan pada lingkungan Windows, macOS, Linux, dan IoMT dengan dukungan yang berbeda pada masing-masing tool.
Perusahaan yang ingin memahami arsitektur, kemampuan, dan opsi implementasinya dapat melihat halaman Endpoint Protection Tools SkyCyber.
FAQ Endpoint Protection
Endpoint protection adalah apa?
Endpoint protection adalah pendekatan keamanan untuk melindungi perangkat seperti laptop, workstation, server, dan endpoint lainnya dari malware, ransomware, eksploitasi, serta aktivitas mencurigakan melalui kombinasi berbagai teknologi deteksi dan respons.
Apakah endpoint protection sama dengan antivirus?
Tidak sepenuhnya. Antivirus merupakan salah satu komponen perlindungan endpoint, sedangkan endpoint protection modern dapat mencakup NGAV, behavioral analysis, EDR, anti-ransomware, network traffic analysis, dan vulnerability auditing.
Apakah antivirus masih diperlukan pada 2026?
Ya. Antivirus tetap menjadi salah satu lapisan penting. Namun, perusahaan dengan kebutuhan keamanan yang lebih kompleks dapat melengkapinya dengan kemampuan behavioral detection, EDR, anti-ransomware, network visibility, dan vulnerability management.
Apa fungsi behavioral detection?
Behavioral detection menganalisis pola aktivitas untuk mengidentifikasi perilaku yang mencurigakan atau menyimpang dari kondisi normal. Pendekatan ini dapat membantu menghadapi ancaman yang tidak mudah dikenali hanya berdasarkan signature.
Apa fungsi EDR?
EDR membantu memberikan visibility terhadap aktivitas endpoint serta mendukung proses detection, investigation, dan response terhadap ancaman.
Apakah endpoint protection bisa mencegah ransomware?
Endpoint protection dapat membantu mendeteksi dan menghentikan aktivitas yang berkaitan dengan ransomware, tetapi tidak ada satu teknologi yang dapat menjamin seluruh serangan akan dicegah. Perlindungan sebaiknya dilengkapi backup, patching, identity security, network security, awareness, dan incident response.
Apa perbedaan Threvix dan Bitbait?
Threvix digunakan sebagai komponen NGAV/EDR dengan behavioral analysis, sedangkan Bitbait menggunakan pendekatan honeypot dan deception untuk mendeteksi aktivitas penyerang melalui aset umpan. Keduanya dapat menempati lapisan berbeda dalam strategi pertahanan.
Apakah endpoint protection cocok untuk perusahaan kecil?
Ya. Kebutuhannya dapat disesuaikan berdasarkan jumlah endpoint, sistem operasi, risiko, dan kemampuan tim IT. Perusahaan kecil tetap dapat membutuhkan endpoint protection jika menyimpan data penting atau bergantung pada sistem digital untuk operasional.
Kesimpulan
Endpoint protection adalah pendekatan keamanan yang lebih luas daripada sekadar memasang antivirus pada perangkat. Di tengah perkembangan ransomware, malware baru, credential theft, dan serangan berbasis perilaku, perusahaan membutuhkan kemampuan untuk melihat aktivitas endpoint, mengenali pola mencurigakan, melakukan containment, dan membantu proses investigasi.
Antivirus tetap menjadi bagian penting, tetapi perlindungan modern dapat diperkuat dengan behavioral analysis, EDR, anti-ransomware, network traffic analysis, dan vulnerability auditing. Pendekatan berlapis memungkinkan perusahaan membangun pertahanan yang lebih sesuai dengan kompleksitas lingkungan teknologi saat ini.
Jika perusahaan ingin mengevaluasi kebutuhan perlindungan endpoint, termasuk penggunaan Threvix, Bitbait, dan lapisan keamanan endpoint lainnya, Anda dapat mempelajari layanan Endpoint Protection Tools SkyCyber dan mendiskusikan kebutuhan lingkungan Anda sebelum menentukan konfigurasi yang tepat.